Blog-Artikel
EU AI Act nach dem Digital Omnibus: Der Umsetzungsplan 2026–2028
Die Hochrisiko-Frist des EU AI Act liegt jetzt im Dezember 2027, die nationale Aufsicht wartet nicht. Ein Plan für eine Nachweisschicht in DE, FR und IT.

Die Hochrisiko-Frist des EU AI Act wurde auf Dezember 2027 verschoben. Die nationale Durchsetzung nicht. So machen Sie aus 14 Monaten ein System, das jede Aufsichtsbehörde, jeder Einkäufer und jeder Betriebsrat lesen kann.
Ein Einkaufsteam in München, ein Betriebsrat in Mailand und eine Aufsichtsbehörde in Paris fragen jeweils, wie Ihr KI-System zu seinen Entscheidungen kommt. Sie beantworten alle drei aus denselben Nachweisen, ohne drei getrennte Feuerwehreinsätze.
Das ist das Ergebnis, auf das sich die Planung lohnt. Der Digital Omnibus zur KI (Verordnung 2026/1744, in Kraft seit dem 27. Juli 2026) macht es erreichbar, aber nur, wenn Sie den Aufschub als Bauzeit nutzen.
Neu hier? Beginnen Sie mit EU AI Act Compliance technisch umsetzen. Der Beitrag behandelt die Grundlagen zu Inventar, Logging und menschlicher Aufsicht. Dieser Artikel setzt dort an, wo jener endet.
Was der Omnibus leise geändert hat
Die meisten Berichte sagen: „Die Hochrisiko-Regeln verschieben sich auf Dezember 2027.” Drei kleinere Änderungen sind für die Planung wichtiger.
KI-Kompetenz wurde neu gefasst, nicht gestrichen. Artikel 4 verlangt kein bestimmtes Kompetenzniveau mehr, Sie müssen aber weiterhin Maßnahmen ergreifen. Nationale Behörden setzen das seit dem 2. August 2026 durch, und laut Kommission genügt ein interner Schulungsnachweis.
Zwei neue Verbote gelten ab dem 2. Dezember 2026. Sie betreffen Systeme, die nicht einvernehmliche intime Bilder oder Darstellungen sexuellen Kindesmissbrauchs erzeugen. Anbieter müssen zeigen können, dass ihre technischen Schutzmaßnahmen wirken.
Bias-Tests haben eine Rechtsgrundlage erhalten. Ein neuer Artikel 4a erlaubt die Verarbeitung besonderer Kategorien personenbezogener Daten zur Erkennung von Verzerrungen, unter Schutzvorkehrungen und ohne Bias-Tests zur Pflicht zu machen.
Der neue Blickwinkel: eine Verordnung, viele Aufsichtsbehörden
Der AI Act gilt in jedem Mitgliedstaat unmittelbar, der Text ist also überall gleich. Die Durchsetzung nicht.
- Deutschland ist arbeitsfähig. Das KI-MIG ist am 29. Juli in Kraft getreten und benennt die Bundesnetzagentur als Marktüberwachungsbehörde.
- Frankreich wartet noch. Die Behördenstruktur steckt in einem Gesetzentwurf, für den Anfang Oktober noch kein Ausschusstext vorlag.
- Italien war zuerst. Das Gesetzesdekret 179/2026, in Kraft seit dem 23. Oktober, behält Kündigungen und Sanktionen einem Menschen mit echter Entscheidungsbefugnis vor und erklärt Entscheidungen, die dagegen verstoßen, für nichtig.
Das Risiko ist nicht, ein EU-Datum zu verpassen. Es besteht darin, nur auf den Mindesttext hin zu bauen und dann auf eine nationale Regel zu treffen, die in der Praxis strenger ist. Die Antwort ist ein Kernsystem mit Länder-Overlays, nicht drei Programme.
Was Unternehmen jetzt tun
Studien zeigen, dass die Governance hinter dem Anspruch zurückbleibt:
- Ein Coface-Barometer unter 900 Entscheidern ergab, dass 60 % der französischen Unternehmen keinen formalen KI-Rahmen haben und nur 17 % eine kommunizierte Richtlinie. Die Angaben sind selbst berichtet, die Richtung ist aber klar.
- Viele Unternehmen haben ihre Vorbereitung zurückgestellt, weil sie einen Aufschub erwarteten. Der Aufschub kam, die Arbeit ist noch nicht erledigt.
- Normen kommen einzeln. EN 18286, die Norm für Qualitätsmanagement, wurde am 12. Oktober im Durchführungsbeschluss 2026/2274 der Kommission zitiert und gibt Anbietern eine Konformitätsvermutung für Artikel 17. Normen für Risikomanagement, Dokumentation und Logging stehen noch aus.
Unsere technische Sicht: Nachweise als Datenprodukt
Die meisten Compliance-Programme produzieren Dokumente. Dokumente veralten am Tag nach der Freigabe. Bei Incresco bauen wir Nachweise als Datenprodukt: strukturiert, versioniert, abfragbar und von den Systemen selbst erzeugt. Vier Muster erledigen den Großteil der Arbeit.
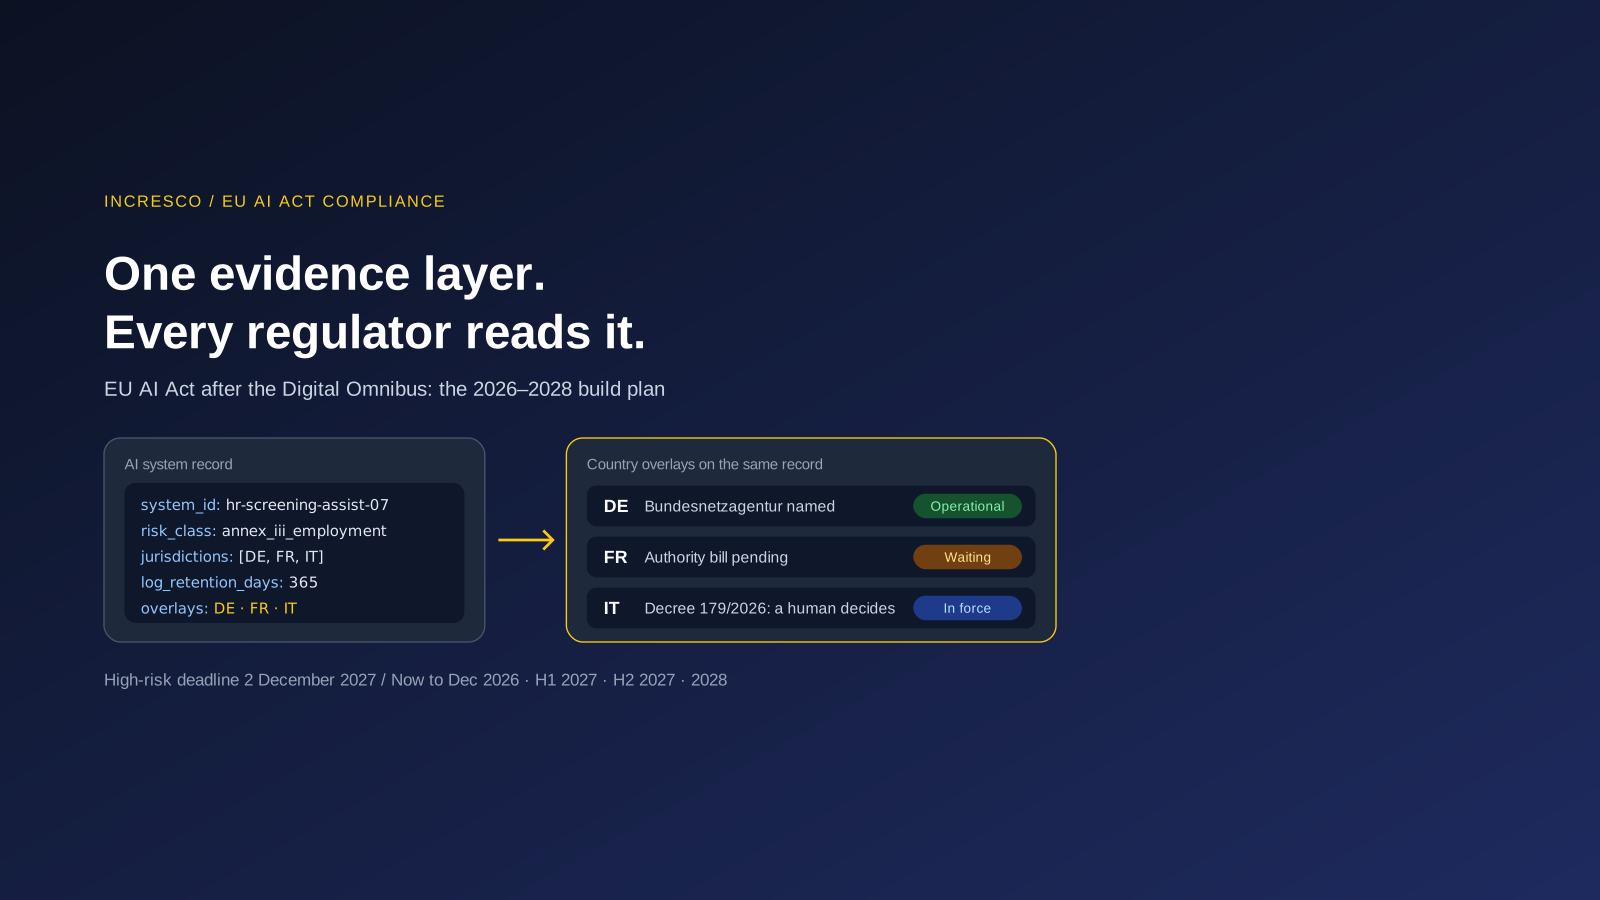
1. Ein Systemdatensatz, viele Aufsichtsbehörden
Jedes KI-System erhält einen einzigen maschinenlesbaren Datensatz. Länderregeln werden zu Overlays auf diesem Datensatz, nicht zu neuen Datensätzen.
system_id: hr-screening-assist-07
role: deployer
risk_class: annex_iii_employment
art_6_3_exception: { claimed: false, rationale_ref: doc/1182 }
owners: { business: head-of-talent, engineering: platform-ai }
jurisdictions: [DE, FR, IT]
oversight_points: [shortlist_review, final_offer]
log_retention_days: 365
overlays:
  IT: { final_decision_by: human_with_authority, explanation_on_request: true }
  DE: { regulator: bundesnetzagentur }
Eine neue nationale Regel ist dann eine Konfigurationsänderung, kein neues Projekt.
2. Entscheidungsereignis-Logs, die menschliche Befugnis belegen
Die italienische Regel zeigt, warum allgemeine Anwendungslogs nicht reichen. Sie müssen zeigen, wer entschieden hat, mit welcher Befugnis und ob der KI-Empfehlung gefolgt wurde. Protokollieren Sie für jede folgenreiche Entscheidung ein strukturiertes Ereignis:
{
  "decision_id": "d-88213",
  "system_id": "hr-screening-assist-07",
  "model_version": "2026.10.3",
  "ai_recommendation": "reject",
  "human_reviewer": "emp-4471",
  "reviewer_authority": "hiring_manager",
  "final_outcome": "advance",
  "override": true,
  "rationale_ref": "note/55102",
  "explanation_available": true
}
Verfolgen Sie die Abweichungsquote und die Zeit pro Prüfung. Wer 100 % der Empfehlungen in jeweils zwei Sekunden bestätigt, übt keine Aufsicht aus, und eine Aufsichtsbehörde oder ein Gericht wird das bemerken. Das ist unsere Faustregel aus der Technik, kein gesetzlicher Test.
3. Compliance-Gates in der Pipeline
Ein Deployment sollte scheitern, wenn der Systemdatensatz unvollständig ist. Die Prüfung ist klein und günstig:
# ci/ai-compliance-gate.yml
- name: AI system record check
  run: |
    ai-gate verify --record systems/${SYSTEM_ID}.yaml \
      --require risk_class,owners,oversight_points,log_retention_days \
      --require-overlay ${TARGET_COUNTRIES}
Ergänzen Sie für generative Funktionen eine Teststufe, die Ihre Schutzmaßnahmen prüft, bevor die Verbote am 2. Dezember 2026 greifen, und eine Prüfung, dass die maschinenlesbare Kennzeichnung der Ausgaben dort aktiv ist, wo Artikel 50 sie verlangt.
4. Vorhandene Folgenabschätzungen wiederverwenden
Nach dem Omnibus können Betreiber in der Grundrechte-Folgenabschätzung auf eine Datenschutz-Folgenabschätzung nach DSGVO verweisen. Erstellen Sie eine gemeinsame Vorlage für beide, und Sie schreiben dieselbe Analyse nicht mehr zweimal.
Der Plan für 2026–2028
| Zeitraum | Schwerpunkt | Erledigt, wenn |
|---|---|---|
| Jetzt bis Dez. 2026 | Schließen, was schon gilt | KI-Nutzungsrichtlinie und Schulungsnachweis liegen vor; Kennzeichnung geprüft; Schutzmaßnahmen für generative KI getestet |
| 1. Hj. 2027 | Das Rückgrat bauen | Systemdatensätze für jedes System live; Entscheidungsereignis-Logging in Produktion; Länder-Overlays für Ihre wichtigsten Märkte |
| 2. Hj. 2027 | Proben | Simulierte Behördenanfrage in Stunden beantwortet; Folgenabschätzungen vollständig; Normen bei Veröffentlichung zugeordnet |
| 2028 | Ausweiten und halten | In Produkte eingebettete KI vor dem 2. August 2028 abgedeckt; Nachweise werden automatisch aktualisiert |
Wo Incresco Compliance (EU-weit) ansetzt
Unsere Arbeit im Bereich Compliance (EU-weit) baut genau diese Schicht. Wir arbeiten mit Engineering-Teams in Deutschland, den Niederlanden, Frankreich und den nordischen Ländern. Typische Projekte liefern das Systemregister, das Entscheidungsereignis-Logging, die Pipeline-Gates und die Länder-Overlays, angebunden an die Salesforce-, ERP- und Datenplattformen, die Sie bereits betreiben.
Was Sie bekommen:
- Ein Aufbau, viele Märkte. Neue nationale Regeln werden zu Konfiguration.
- Nachweise, die der Einkauf sofort nutzen kann. Einkäufer erhalten Antworten noch am Tag ihrer Anfrage.
- Ein ruhigeres 2027. Sie proben das Audit, bevor jemand ein echtes ansetzt.
Teams aus Hotellerie, Finanzdienstleistung, Bildung und PropTech beginnen oft hier, weil ihre KI Gäste, Kunden, Studierende und Mieter direkt betrifft.
Beginnen Sie mit einer Frage
Bitten Sie Ihren CTO, Ihre Rechtsabteilung und Ihre Personalleitung, diese Frage noch diese Woche gemeinsam zu beantworten:
„Wenn Italiens Regel zur menschlichen Entscheidung in jedem Land gälte, in dem wir tätig sind: Welche unserer KI-gestützten Entscheidungen würden heute scheitern?”
Die Antwort zeigt Ihnen, welche Systeme Sie zuerst angehen sollten, und sie dient zugleich als Stresstest für jeden Markt, den Sie bedienen.
Buchen Sie eine 30-minütige Arbeitssitzung zu Compliance (EU-weit) mit Incresco
Verwandt: Können Sie belegen, welche Inhalte Ihres Unternehmens KI-geschrieben sind? | Muse Wonder für Unternehmen: Was KI-Agenten jetzt für Hotels, Hausverwaltungen und Hochschulen in Europa bedeuten
Incresco ist ein Technologieberatungsunternehmen, das mit globalen Unternehmen an KI-Engineering, Produktionsreife und regulatorischer Compliance arbeitet. Dieser Beitrag gibt den EU AI Act in der durch die Verordnung (EU) 2026/1744 geänderten Fassung wieder und ist keine Rechtsberatung.
Ähnliche Artikel
Business
Agentforce Memory: Was Salesforce- und WhatsApp-KI-Agenten behalten sollten
Salesforce erklärt die Entwicklung von Agentforce Memory. Was sollten KI-Agenten in Web, App und WhatsApp behalten, neu prüfen oder vergessen?
Insight lesen
Business
Agentforce oder eigener KI-Agent? So entscheiden Salesforce-Kunden
Wer Salesforce nutzt und KI-Agenten will, hat zwei Wege: mit Agentforce in der Plattform bauen oder einen eigenen Agenten, der sich anbindet. So entscheiden Sie, und was Salesforce zu beiden sagt.
Insight lesen