Blog-Artikel
EU AI Act Compliance technisch umsetzen
EU AI Act Compliance technisch umsetzen: Wie Engineering-Teams KI-Inventar, Audit-Logs und menschliche Aufsicht für Hochrisiko-KI aufbauen.

Der 2. Dezember 2027 ist der zentrale neue Anwendungstermin für Hochrisiko-KI-Systeme nach Artikel 6 Absatz 2 und Anhang III. Mit der Digital-Omnibus-Verordnung zur KI wurde der ursprünglich für August 2026 vorgesehene Geltungsbeginn verschoben. Welche bereits eingesetzten Systeme ab diesem Termin erfasst werden, hängt zusätzlich von den Übergangsregeln in Artikel 111 ab. Die Lücke zwischen behaupteter Compliance und belastbaren Nachweisen erhält damit unmittelbare regulatorische Bedeutung.
Entscheidend ist dabei: Besonders exponiert sind nicht nur Unternehmen, die die Regulierung ignoriert haben. Gefährdet sind auch jene, die EU AI Act Compliance ausschließlich als Rechtsfrage behandelt und die technische Umsetzung dem falschen Team überlassen haben.
Zahlen und Compliance-Lücken, die jeden CTO betreffen
88 % der befragten Unternehmen setzen laut McKinsey KI bereits in mindestens einer Geschäftsfunktion ein.
Ohne ein systematisches Verzeichnis der produktiven und in Entwicklung befindlichen KI-Systeme kann ein Unternehmen weder seinen Anwendungsbereich noch seine Rollen und Pflichten verlässlich bestimmen.
Eine appliedAI-Untersuchung aus dem Jahr 2023 konnte 40 % von 106 betrachteten Anwendungsfällen nicht eindeutig klassifizieren. Die Studie bezog sich auf einen früheren Verordnungsentwurf und misst daher nicht die heutige Compliance-Reife. Sie zeigt jedoch, wie anspruchsvoll eine belastbare Einstufung sein kann.
Zusammengenommen ergibt sich ein klares Bild: Die KI-Nutzung ist weit verbreitet, während Bestandsaufnahme und Risikoklassifizierung eigenständige technische und organisatorische Arbeit erfordern. Gleichzeitig müssen europäische Unternehmen eine Regulierung operationalisieren, deren gestaffelte Anwendungstermine nun verbindlich festgelegt sind.
Auch die Sanktionsstruktur macht das Thema zur Vorstandssache. Verstöße gegen Betreiberpflichten nach Artikel 26 oder gegen die weiteren in Artikel 99 Absatz 4 ausdrücklich genannten Pflichten können mit Geldbußen von bis zu 15 Mio. Euro oder, wenn es sich beim Zuwiderhandelnden um ein Unternehmen handelt, bis zu 3 % des weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres geahndet werden, je nachdem, welcher Betrag höher ist. Für unrichtige, unvollständige oder irreführende Auskünfte in den von Artikel 99 Absatz 5 erfassten Fällen gilt eine eigene Obergrenze von 7,5 Mio. Euro oder bei Unternehmen 1 % des weltweiten Jahresumsatzes. Für verbotene KI-Praktiken nach Artikel 5 liegt die Obergrenze bei 35 Mio. Euro oder bei Unternehmen 7 % des weltweiten Jahresumsatzes. Für KMU gilt jeweils der niedrigere Betrag; bei Geldbußen nach Artikel 99 Absatz 4 und 5 gilt diese Regel durch die Digital-Omnibus-Verordnung auch für kleine Midcap-Unternehmen.
Die Geldbuße ist jedoch nicht das eigentliche Risiko. Das größere Problem zeigt sich häufig erst während der Compliance-Arbeit: Die technische Infrastruktur, mit der sich Regelkonformität nachweisen ließe, wurde nie aufgebaut.
Warum die EU-KI-Verordnung oft im falschen Bereich verankert ist
Fragen Sie heute in einem europäischen Unternehmen, wer die Compliance mit der EU-KI-Verordnung verantwortet. Die Antwort lautet meist: die Rechtsabteilung, unterstützt von der Compliance-Funktion.
Das greift zu kurz.
EU AI Act Compliance ist 2026 zunächst eine Aufgabe für Produktentwicklung, Engineering und Beschaffung. Die konkrete Arbeit umfasst eine Protokollierungsinfrastruktur für prüffähige Nachweise, technisch wirksame Mechanismen zur menschlichen Aufsicht und Compliance-Prüfpunkte in Entwicklungs- und Bereitstellungsprozessen.
Nichts davon entsteht allein in einem internen Regelwerk. Ein juristisches Memorandum liefert keine technische Umsetzung. Erforderlich ist Engineering-Arbeit, mit der viele Unternehmen noch nicht begonnen haben.
Die Rechtsabteilung kann erläutern, welche Anforderungen die Verordnung an Anbieter und Betreiber stellt. Sie baut jedoch nicht die Protokollierungsinfrastruktur, die ein Hochrisiko-KI-System technisch unterstützen muss. Das Compliance-Team kann Vorgaben zur menschlichen Aufsicht formulieren. Es entwirft aber nicht zwangsläufig die Architektur, die diese Aufsicht im Betrieb ermöglicht. CTO, VP of Engineering und die Entwicklungsteams können genau das leisten.
Diese Diskussion gehört auf die Agenda der Technologieverantwortlichen.
Was ist die EU-KI-Verordnung?
Die EU-KI-Verordnung, auch EU AI Act genannt, ist der erste umfassende Rechtsrahmen für Künstliche Intelligenz. Sie wurde 2024 verabschiedet, trat am 1. August 2024 in Kraft und legt verbindliche Regeln für die Entwicklung, Bereitstellung und Nutzung von KI-Systemen in der Europäischen Union fest.
Der Anwendungsbereich kann auch Organisationen außerhalb der EU erfassen. Das gilt unter anderem, wenn Anbieter KI-Systeme in der EU in Verkehr bringen oder in Betrieb nehmen oder wenn die von einem System erzeugten Ergebnisse in der EU verwendet werden. Ein Unternehmen in London, Singapur oder New York kann daher in den Anwendungsbereich fallen, wenn seine KI-Lösung für Entscheidungen in Deutschland oder Frankreich eingesetzt wird. Entscheidend ist nicht allein der Sitz des Unternehmens, sondern das konkrete Inverkehrbringen, die Inbetriebnahme und die Verwendung.
Die Verordnung folgt einem zentralen Prinzip: Je höher das Risiko eines KI-Systems für Gesundheit, Sicherheit oder Grundrechte, desto strenger die Anforderungen. Daraus ergibt sich der risikobasierte Rahmen, der die jeweiligen Pflichten bestimmt.
Vereinfacht lässt sich die Verordnung als eine Art „DSGVO für KI“ verstehen, allerdings mit einer anderen operativen Reichweite. Während die DSGVO die Verarbeitung personenbezogener Daten regelt, adressiert die EU-KI-Verordnung bestimmte KI-Systeme und Praktiken, die das Leben von Menschen beeinflussen können. Dazu zählen Entscheidungen über Beschäftigung, Kreditzugang, Bildungsbewertung oder Strafverfolgung.
Mehrere Anwendungsphasen haben bereits begonnen. Verbote bestimmter KI-Praktiken und Vorgaben zur KI-Kompetenz gelten seit Februar 2025. Governance-Regeln und Pflichten für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck gelten seit August 2025. Weitere Vorschriften, darunter Transparenzpflichten nach Artikel 50, werden ab August 2026 anwendbar. Für Hochrisiko-KI-Systeme nach Anhang III gelten die zentralen Anforderungen ab dem 2. Dezember 2027, für produktbezogene Hochrisiko-Systeme nach Anhang I ab dem 2. August 2028.
Anders als eine Richtlinie, die von jedem Mitgliedstaat in nationales Recht umgesetzt werden muss, gilt eine EU-Verordnung unmittelbar. Die Pflichten gelten damit grundsätzlich gleichzeitig in Berlin, Amsterdam, Paris, Stockholm und Warschau.
Die zuständigen nationalen Behörden und das europäische KI-Büro bauen ihre Aufsichts- und Durchsetzungsstrukturen schrittweise aus. Durchsetzung ist damit keine abstrakte Zukunftsfrage, auch wenn einzelne Pflichten erst zu späteren Terminen anwendbar werden.
Die EU-KI-Verordnung ersetzt die DSGVO nicht, sondern gilt neben ihr. Verarbeitet ein Hochrisiko-KI-System personenbezogene Daten, können beide Regelwerke gleichzeitig relevant sein. Artikel 27 der KI-Verordnung verlangt für bestimmte Betreiber und Anwendungsfälle eine Grundrechte-Folgenabschätzung. Soweit die Voraussetzungen erfüllt sind, fordert Artikel 35 der DSGVO zusätzlich eine Datenschutz-Folgenabschätzung. Ein abgestimmter Prozess kann Doppelarbeit und widersprüchliche Ergebnisse vermeiden.
Was die EU-KI-Verordnung vom Engineering verlangt
In der Praxis wird häufig mit vier Risikostufen gearbeitet. Die erste technische Aufgabe besteht darin, jedes KI-System anhand seiner Zweckbestimmung und seines konkreten Einsatzes korrekt einzuordnen. Dabei ist auch zu klären, ob das Unternehmen als Anbieter, Betreiber oder in einer anderen Rolle handelt, denn davon hängen die Pflichten ab.
KI-Praktiken mit unannehmbarem Risiko sind grundsätzlich verboten. Dazu gehören unter bestimmten Voraussetzungen Social Scoring, die Ausnutzung besonders schutzbedürftiger Gruppen und bestimmte Formen der biometrischen Echtzeit-Fernidentifizierung in öffentlich zugänglichen Räumen zu Strafverfolgungszwecken. Für einzelne Verbote und Ausnahmen kommt es auf die genaue gesetzliche Ausgestaltung an.
Hochrisiko-KI-Systeme nach Anhang III betreffen viele Unternehmen. Dazu zählen bestimmte Anwendungen in Beschäftigung und Personalgewinnung, Kreditwürdigkeitsprüfung, Biometrie, kritischer Infrastruktur, Bildung und Strafverfolgung. Nicht jedes KI-System in diesen Bereichen ist automatisch hochriskant; entscheidend sind Zweckbestimmung, Einsatzkontext und die Einstufungsregeln nach Artikel 6.
KI-Systeme mit begrenztem Transparenzrisiko unterliegen bestimmten Pflichten aus Artikel 50. Menschen müssen grundsätzlich informiert werden, wenn sie direkt mit einem KI-System wie einem Chatbot interagieren, sofern dies nicht offensichtlich ist. Anbieter generativer Systeme müssen synthetische Audio-, Bild-, Video- und Textausgaben grundsätzlich in einem maschinenlesbaren Format als künstlich erzeugt oder manipuliert kennzeichnen; dabei gelten die gesetzlichen technischen und inhaltlichen Ausnahmen. Betreiber von Deepfake-Systemen und von Systemen für bestimmte Texte von öffentlichem Interesse haben eigene Offenlegungspflichten mit gesonderten Ausnahmen.
KI-Systeme mit minimalem Risiko unterliegen keinen spezifischen Pflichten aus der Verordnung, soweit keine andere Vorschrift greift.
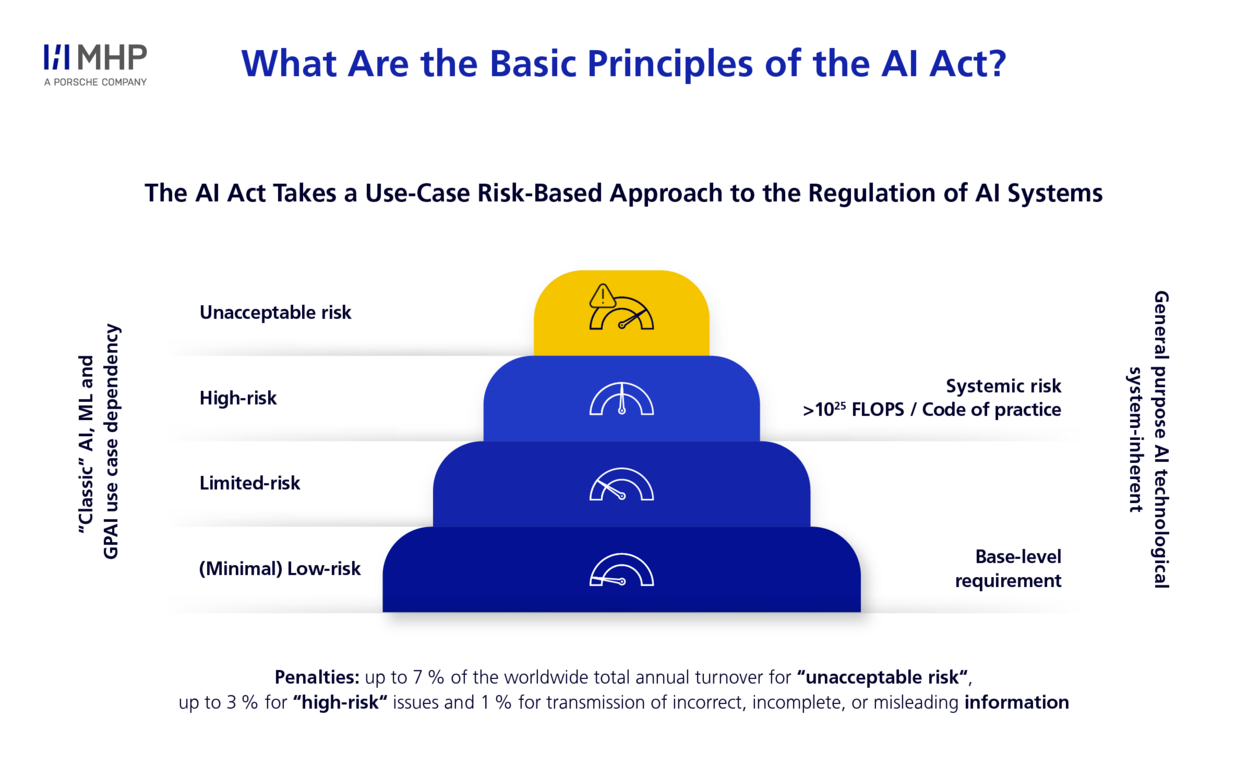
Die Einstufung bleibt anspruchsvoll. Die appliedAI-Untersuchung von 2023 zum damaligen Verordnungsentwurf konnte 40 % der betrachteten Anwendungsfälle nicht eindeutig klassifizieren. Die Zahl lässt sich nicht unmittelbar auf die heute geltende Fassung übertragen, verdeutlicht aber die Bedeutung einer dokumentierten Begründung statt bloßer Annahmen.
Nach der Klassifizierung werden die technischen Pflichten konkret. Die Anforderungen der Artikel 9 bis 15 richten sich an Hochrisiko-KI-Systeme und werden in erster Linie von deren Anbietern umgesetzt. Betreiber haben daneben eigene Pflichten, insbesondere nach Artikel 26.
- Artikel 9 verlangt ein dokumentiertes, fortlaufendes Risikomanagementsystem. Eine einmalige Bewertung genügt nicht.
- Artikel 10 stellt Anforderungen an Daten und Daten-Governance. Dazu gehören unter anderem Datenherkunft, Qualitätskriterien und die Dokumentation von Prüfungen auf mögliche Verzerrungen.
- Artikel 11 und Anhang IV verlangen eine vollständige technische Dokumentation, die unter anderem Zweckbestimmung, Designentscheidungen, Merkmale der verwendeten Daten und Leistungskennzahlen abdeckt.
- Artikel 12 verlangt, dass Hochrisiko-KI-Systeme technisch die automatische Aufzeichnung relevanter Ereignisse über ihre gesamte Lebensdauer ermöglichen. Artikel 19 und Artikel 26 regeln ergänzend die Aufbewahrung automatisch erzeugter Protokolle durch Anbieter beziehungsweise Betreiber.
- Artikel 13 und 14 regeln Transparenz und Informationen für Betreiber sowie wirksame menschliche Aufsicht. Diese Aufsicht muss technisch und organisatorisch tatsächlich möglich sein.
- Artikel 15 verlangt ein angemessenes Maß an Genauigkeit, Robustheit und Cybersicherheit über den gesamten Lebenszyklus des Hochrisiko-KI-Systems.
- Artikel 26 definiert Pflichten der Betreiber. Dazu zählen die Nutzung nach Betriebsanleitung, kompetente menschliche Aufsicht, die Überwachung des Betriebs sowie die Aufbewahrung kontrollierter Protokolle für grundsätzlich mindestens sechs Monate. Anbieterdokumentation allein belegt nicht, wie ein Hochrisiko-KI-System in der eigenen Betriebsumgebung eingesetzt und überwacht wird. Dafür braucht es interne Nachweise, Prozesse und Eskalationswege.
Die Frage, die viele Compliance-Teams nicht beantworten können
Stellen Sie Ihrem Compliance-Team heute diese Frage:
„Können wir intern nachweisen, wie jedes Hochrisiko-KI-System in unserem Unternehmen eingesetzt wird?“
Lässt sich diese Frage nicht eindeutig mit Ja beantworten, liegt das nicht zwangsläufig an mangelnder Sorgfalt. Häufig wurde angenommen, die Dokumentation des Anbieters decke auch die eigenen Betreiberprozesse ab. Ein Anbieter kann Betriebsanleitungen, Systemdokumentation und Prüfinformationen bereitstellen. Der Betreiber benötigt darüber hinaus die für seine konkrete Nutzung, Überwachung und Aufsicht vorgeschriebenen internen Nachweise.
Die größte Lücke liegt oft im Inventar. Werden Unternehmen gebeten, sämtliche eingesetzten KI-Systeme zu benennen, nennen sie meist drei oder vier offensichtliche Lösungen. Dann erwähnt die Personalabteilung ein Screening-Werkzeug im Pilotbetrieb. Die Rechtsabteilung verweist auf ein System zur Vertragsklassifizierung. Der Finanzbereich nutzt ein Modell zur Anomalieerkennung in der Betrugsprävention. Jedes dieser Systeme muss erfasst und anhand seines konkreten Einsatzes bewertet werden.
Fehlt ein systematisches Register der produktiven und in Entwicklung befindlichen KI-Systeme, muss vor der Risikoklassifizierung zunächst eine Bestandsaufnahme erfolgen. Jedes KI-Werkzeug, Modell und automatisierte Entscheidungssystem sollte katalogisiert werden, einschließlich Lösungen von Drittanbietern und KI-Funktionen, die in Unternehmenssoftware eingebettet sind.
Hier scheitert Compliance häufig: nicht am internen Regelwerk, sondern am fehlenden Inventar.
Das unterschätzte Problem der Schatten-KI
Unterhalb der formalen Compliance-Diskussion liegt ein zweites Risiko.
Eine Branchenanalyse von Harmonic Security ergab, dass 64,5 % der Aktivitäten in persönlichen KI-Konten geschäftlichen Zwecken dienten. Solche nicht freigegebenen Werkzeuge entziehen sich häufig den Sicherheits-, Datenschutz- und Governance-Prozessen des Unternehmens.
Verwendet ein Beschäftigter ein nicht autorisiertes KI-Werkzeug für eine Entscheidung mit Auswirkungen auf Personen in der EU, kann daraus je nach System, Einsatzkontext und Rolle des Unternehmens ein regulatorisches Risiko entstehen. Ob konkrete Pflichten aus Anhang III greifen, muss anhand des Anwendungsfalls geprüft werden. Eine interne Freigabe allein entscheidet nicht über die rechtliche Einstufung.
Damit reicht der Compliance-Rahmen weiter, als viele Unternehmen zunächst annehmen. Governance wird zugleich zu einer kulturellen und organisatorischen Aufgabe, nicht nur zu einer technischen.
Was nachweisbare EU AI Act Compliance tatsächlich erfordert
Auf dem Weg zu den nächsten Anwendungsterminen ist vor allem eine Unterscheidung wichtig: Compliance zu behaupten ist etwas anderes, als sie nachzuweisen.
Behauptete Compliance: Es gibt ein internes Compliance-Regelwerk. Die Rechtsabteilung hat es geprüft. Das Compliance-Team bestätigt es quartalsweise.
Nachweisbare Compliance: Eine zuständige Behörde fragt, wie ein KI-System für Personalentscheidungen eingesetzt wird, wie relevante Vorgänge protokolliert werden, wer die Aufsicht ausübt und was bei einem auffälligen Ergebnis geschieht. Ihr Unternehmen kann dies anhand aktueller Dokumentation und vorhandener Systemnachweise zeigen, statt die Belege erst nachträglich zusammenzustellen.
Die folgenden fünf Komponenten bilden einen empfohlenen technischen Kontrollrahmen. Sie sind keine abschließende gesetzliche Checkliste; die konkreten Pflichten hängen von Risikoklasse und Rolle des Unternehmens ab.
- KI-Systeminventar. Jedes System in Produktion, Entwicklung und Beschaffung wird erfasst. Die Prüfung deckt Anwendungsbereich und Rolle, verbotene Praktiken nach Artikel 5, Hochrisiko-Einstufungen nach Artikel 6 mit Anhang I und III, die Ausnahmeprüfung nach Artikel 6 Absatz 3, Transparenzpflichten nach Artikel 50 und gegebenenfalls Pflichten für KI-Modelle mit allgemeinem Verwendungszweck ab. Das Inventar ist ein fortlaufend gepflegter Bestand, keine einmalige Prüfung.
- Prüffähige Protokollierungsinfrastruktur. Anbieter müssen Hochrisiko-KI-Systeme nach Artikel 12 so konzipieren, dass relevante Ereignisse automatisch aufgezeichnet werden können, und kontrollierte Protokolle nach Artikel 19 aufbewahren. Betreiber bewahren nach Artikel 26 nur die automatisch erzeugten Protokolle auf, die ihrer Kontrolle unterliegen. Zufällig vorhandene Anwendungsprotokolle sind kein Ersatz für bewusst konzipierte Nachweise.
- Architektur für menschliche Aufsicht. Anbieter gestalten ein Hochrisiko-KI-System nach Artikel 14 so, dass natürliche Personen es wirksam beaufsichtigen können. Betreiber übertragen die Aufsicht nach Artikel 26 Personen mit der erforderlichen Kompetenz, Ausbildung und Befugnis. Dazu gehören definierte Eskalationswege, Eingriffsmöglichkeiten und dokumentierte Entscheidungsbefugnisse im Arbeitsablauf.
- Technische Dokumentation nach Anhang IV. Anbieter dokumentieren Zweckbestimmung, Designentscheidungen, Merkmale der verwendeten Daten, Leistungskennzahlen und bekannte Grenzen vollständig und halten die Dokumentation aktuell. Betreiber müssen die für ihre eigenen Pflichten erforderlichen Anbieterdokumente, Betriebsinformationen und internen Nachweise zusammenführen.
- Compliance-Prüfpunkte im Entwicklungsprozess. Klassifizierung und Dokumentationsanforderungen werden in Entwicklung und Bereitstellung integriert. Neue KI-Systeme erreichen die Produktion erst, wenn die für ihre Rolle und Risikoklasse geltenden Prüfpunkte erfüllt sind.
Nichts davon entsteht allein durch eine juristische Prüfung. Erforderlich sind technische Entscheidungen, geeignete Infrastruktur und klar geregelte Verantwortung im Engineering. Zugleich reicht dieser Kontrollrahmen allein nicht aus, um sämtliche Pflichten der Verordnung zu erfüllen oder Compliance vollständig nachzuweisen.
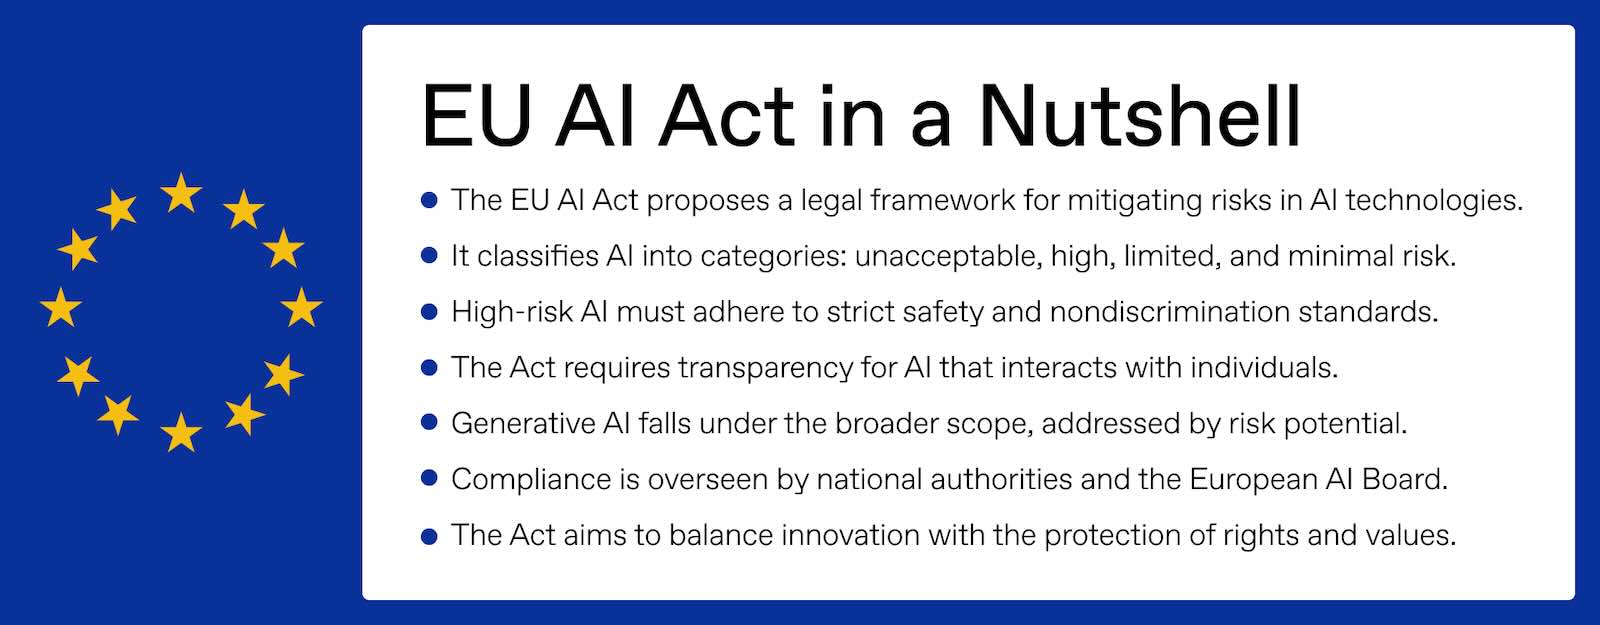
Hinweis: Die mit dem englischen Original geteilte Grafik verwendet noch die Formulierung „proposes“. Die EU-KI-Verordnung ist inzwischen in Kraft und wurde durch die Digital-Omnibus-Verordnung zur KI geändert.
Die Kosten des Abwartens
Die weltweiten Ausgaben für KI-Governance-Plattformen werden laut Gartner 2026 voraussichtlich 492 Mio. US-Dollar erreichen und bis 2030 eine Milliarde US-Dollar überschreiten. Gartner geht außerdem davon aus, dass wirksame Governance-Technologien regulatorische Compliance-Kosten um 20 % senken können.
Je nach Rolle, Zahl und Komplexität der eingesetzten Systeme können Compliance-Programme für Hochrisiko-KI erhebliche Budgets erfordern. Früh und strukturiert eingesetzt, schaffen diese Investitionen eine Infrastruktur, die über die gesetzlichen Anwendungstermine hinaus Wert liefert. Dokumentation, Protokollierung und Aufsichtsmechanismen machen KI-Systeme zugleich zuverlässiger, besser prüfbar und vertrauenswürdiger für Unternehmenskunden.
Wer das Thema ausschließlich als Compliance-Last betrachtet, gibt Geld aus, um regulatorische Anforderungen zu erfüllen. Wer es als Engineering-Standard versteht, baut eine Infrastruktur auf, deren Wert mit jedem weiteren System steigt.
Hinzu kommt ein oft unterschätzter Differenzierungsvorteil. Unternehmen mit kontrollierten, dokumentierten und prüfbaren KI-Systemen verbessern ihre Chancen bei Aufträgen in regulierten Branchen, bei Beschaffungsverfahren des öffentlichen Sektors und bei Kunden, die zunehmend darauf achten, wie KI ihr Leben beeinflusst.
Die gestaffelten Anwendungstermine machen verantwortungsvolle KI-Praktiken schrittweise zu rechtlichen Anforderungen. Unternehmen, die diese Arbeit bereits leisten, können daraus einen echten Wettbewerbsvorteil gegenüber weniger vorbereiteten Marktteilnehmern entwickeln.
Was gut vorbereitete Unternehmen jetzt tun
Technologieverantwortliche, die das Thema erfolgreich voranbringen, folgen einem wiederkehrenden Muster. Entscheidend ist nicht allein das Budget, sondern die Frage, wer die Verantwortung übernimmt.
In besonders gut vorbereiteten Unternehmen verantwortet der CTO oder VP of Engineering die technische Compliance-Arbeit direkt. Die Aufgabe wird nicht an die Rechtsabteilung delegiert und lediglich vom Engineering unterstützt. Stattdessen führt das Engineering, während die Rechtsabteilung beratend begleitet.
Das Entwicklungsteam hat ein KI-Systeminventar erstellt, das über offensichtliche Unternehmenssysteme hinausgeht. Es erfasst auch Werkzeuge einzelner Fachbereiche, Pilotprojekte und Drittanbieterintegrationen in bereits verwendeten SaaS-Plattformen.
Der Entwicklungsprozess enthält Compliance-Prüfpunkte. Neue KI-Systeme benötigen eine dokumentierte Klassifizierung, bevor sie die Staging-Umgebung erreichen. Für Anbieter ist die Dokumentation nach Anhang IV Bestandteil der Lieferung und keine nachträgliche Übung; Betreiber verankern ihre eigenen Nachweis- und Überwachungspflichten im Einführungsprozess.
Auch die Protokollierungsinfrastruktur wird frühzeitig aufgebaut und nicht erst kurz vor dem jeweiligen Anwendungstermin.
Increscos Ansatz zur technischen Compliance
Unsere Zusammenarbeit mit europäischen Technologieunternehmen zur EU AI Act Compliance beginnt immer am selben Punkt.
Nicht mit der Prüfung interner Policies. Nicht mit einer isolierten juristischen Bewertung. Sondern mit einem KI-Systeminventar.
Wir erfassen, was bereits produktiv ist, was entwickelt wird und welche KI-Funktionen in Systemen von Drittanbietern stecken. Anschließend prüfen wir Anwendungsbereich und Rolle, Artikel 5, die Hochrisiko-Einstufung nach Artikel 6 mit Anhang I und III einschließlich Artikel 6 Absatz 3, Transparenzpflichten nach Artikel 50 und gegebenenfalls die Vorgaben für KI-Modelle mit allgemeinem Verwendungszweck. Wir dokumentieren die Begründung und identifizieren Lücken bei den Betreiberpflichten aus Artikel 26, insbesondere fehlende interne Nutzungsnachweise oder Fälle, in denen Anbieterdokumentation fälschlich als ausreichender Beleg für die eigenen Betreiberprozesse angesehen wird.
Darauf aufbauend folgt die Engineering-Arbeit in einer klaren Reihenfolge: Protokollierungsinfrastruktur vor Dokumentationsroutine. Aufsichtsarchitektur vor Governance-Regelwerk. Und das Inventar vor allem anderen.
Unsere Kunden haben die Regulierung nicht übersehen. Sie haben früh erkannt, dass nachweisbare Compliance ein Engineering-Problem ist, und suchen einen Partner, der die erforderliche Infrastruktur aufbaut, statt sie nur zu beschreiben.
Wenn Ihre KI-Systeme bereits produktiv sind und die Prüfung nach Artikel 6 mit Anhang I und III noch nicht begonnen hat, sollten Sie das jetzt angehen.
Der aktuelle Zeitplan der EU-KI-Verordnung
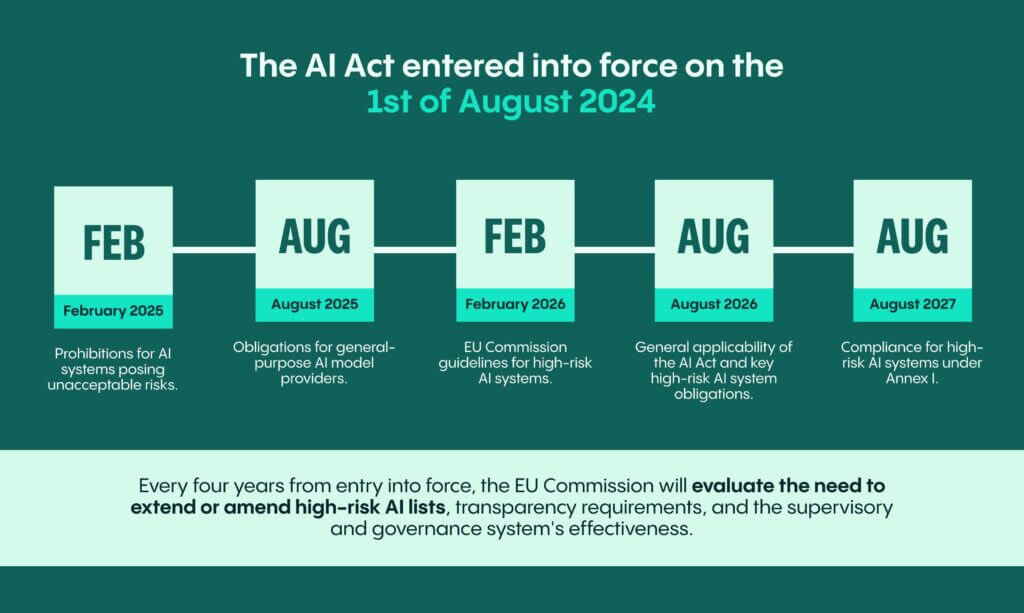
Hinweis: Die mit dem englischen Original geteilte Grafik zeigt den Zeitplan vor der Digital-Omnibus-Verordnung zur KI. Maßgeblich sind die nachfolgend aufgeführten, aktualisierten Termine.
2. Februar 2025: Die Verbote bestimmter KI-Praktiken und die Vorgaben zur KI-Kompetenz wurden anwendbar.
2. August 2025: Governance-Regeln und Pflichten für Anbieter von KI-Modellen mit allgemeinem Verwendungszweck wurden anwendbar.
2. August 2026: Weitere allgemeine Vorschriften der EU-KI-Verordnung werden anwendbar, darunter Transparenzpflichten aus Artikel 50.
2. Dezember 2026: Neue Verbote nach Artikel 5 aus der Digital-Omnibus-Verordnung werden anwendbar. Bis zu diesem Datum müssen außerdem Anbieter von Systemen, die synthetische Inhalte erzeugen und bereits vor dem 2. August 2026 in Verkehr gebracht wurden, Artikel 50 Absatz 2 umsetzen.
2. Dezember 2027: Die Anforderungen und Pflichten für Hochrisiko-KI-Systeme nach Artikel 6 Absatz 2 und Anhang III werden anwendbar.
2. August 2028: Die Anforderungen und Pflichten für produktbezogene Hochrisiko-KI-Systeme nach Artikel 6 Absatz 1 und Anhang I werden anwendbar.
Für KI-Systeme, die Bestandteile der in Anhang X genannten IT-Großsysteme sind, gilt die besondere Übergangsregel aus Artikel 111 Absatz 1: Wurden sie vor dem 2. August 2027 in Verkehr gebracht oder in Betrieb genommen, müssen sie bis zum 31. Dezember 2030 mit der Verordnung in Einklang gebracht werden. Für andere Hochrisiko-KI-Systeme, die vor dem jeweils einschlägigen Anwendungstermin für Anhang III oder Anhang I in Verkehr gebracht oder in Betrieb genommen wurden, greifen die später anwendbaren Hochrisiko-Vorschriften nach Artikel 111 Absatz 2 grundsätzlich nur, wenn ihre Konzeption nach diesem Termin erheblich verändert wird; Artikel 5 bleibt unberührt. Für Hochrisiko-KI-Systeme, die bestimmungsgemäß von Behörden verwendet werden sollen, müssen Anbieter und Betreiber die erforderlichen Maßnahmen in jedem Fall spätestens bis zum 2. August 2030 treffen.
Die technische Umsetzung dauert häufig länger, als Teams erwarten. Schon die Bestandsaufnahme kann Systeme sichtbar machen, für deren Klassifizierung, Dokumentation und technische Kontrollen mehrere Monate erforderlich sind.
Unternehmen, die früh beginnen, können Compliance belastbar nachweisen, wenn die jeweiligen Pflichten anwendbar werden. Wer bis zur letzten Phase wartet, muss einer Behörde möglicherweise erst erklären, wie die eigene Umsetzungsplanung aussehen soll.
Beginnen Sie mit einer Frage
Wenn Sie aus diesem Beitrag nur einen Gedanken mitnehmen, dann diesen.
Bitten Sie Ihr Compliance-Team, Ihren CTO und Ihren VP of Engineering, noch in dieser Woche gemeinsam eine Frage zu beantworten:
„Können wir nachweisen – nicht nur behaupten –, wie jedes Hochrisiko-KI-System derzeit in unserem Unternehmen eingesetzt wird?“
Die Antwort zeigt Ihnen, wo Ihr Unternehmen steht.
Lautet sie ja und können Sie die für Ihre Rolle erforderliche Dokumentation, die kontrollierten Protokolle und die geregelte menschliche Aufsicht nachweisen, sind zentrale technische Voraussetzungen vorhanden. Eine vollständige Compliance-Bewertung muss darüber hinaus sämtliche einschlägigen Pflichten berücksichtigen.
Lautet die Antwort nein oder wird es im Raum still, wissen Sie, wie die kommenden Monate genutzt werden müssen.
Incresco arbeitet mit Entwicklungsteams in Deutschland, den Niederlanden, Frankreich und den nordischen Ländern genau an diesen Aufgaben. Nicht an isolierten internen Richtlinien oder Rechtsgutachten, sondern an der technischen Infrastruktur, mit der Unternehmen die Anforderungen der EU-KI-Verordnung belastbar erfüllen können.
Wenn Sie dieses Gespräch führen müssen, sind wir bereit.
30-minütiges Arbeitsgespräch mit Incresco buchen
Incresco ist ein Technologieberatungsunternehmen, das globale Unternehmen bei KI-Engineering, Produktionsreife und regulatorischer Compliance unterstützt. Dieser Beitrag wurde im Mai 2026 verfasst und für die deutsche Fassung am 28. Juli 2026 an die Digital-Omnibus-Verordnung zur KI angepasst.
Ähnliche Artikel
Leadership & Culture
Feedback geben: Leitfaden für neue Führungskräfte
Feedback geben als neue Führungskraft: Praktische Tipps für klare Gespräche, starke Beziehungen und eine konstruktive Feedbackkultur im Team.
Insight lesen
AI Strategy & Transformation
Globale KI-Adoption: Gewinner und Nachzügler
Globale KI-Adoption im Datenvergleich: Wo Europa und Afrika bei Umsetzung und Produktionsreife führen, aufholen oder den Anschluss verlieren.
Insight lesen