Blog-Artikel
Claude-Code-Mods: KI-Coding-Agent anpassen, ohne die Kontrolle zu verlieren
Anthropic hat Mods für Claude Code eingeführt: kleine TypeScript-Funktionen, die sein Verhalten ändern. Was die Dokumentation sagt, worauf ein Mod zugreifen kann und welche Regel gelten sollte, bevor jemand einen installiert.

Claude Code ist der KI-Coding-Assistent von Anthropic. Er liest Ihr Projekt, führt Befehle aus und ändert Code. Bisher hieß Anpassen: auf ein neues Feature von Anthropic warten oder Hooks nutzen, also Skripte, die in einer Einstellungsdatei hinterlegt werden.
Anthropic hat jetzt Mods eingeführt. Ein Mod ist eine kleine TypeScript-Funktion, die verändert, wie Claude Code arbeitet. Er kann einen Prompt umschreiben, neue Ansichten hinzufügen, eine eingebaute Funktion ersetzen oder etwas ganz Neues ergänzen. Für ein Entwicklungsteam ist das nützlich. Es bedeutet aber auch: Eine neue Art von Code läuft in dem Werkzeug, das Ihren Quellcode anfasst. Dieser Beitrag erklärt, was Anthropic dazu sagt und welche Regel aus unserer Sicht jedes Unternehmen zuerst festlegen sollte.
Was hat Anthropic veröffentlicht?
Anthropics Ankündigung und die Claude-Code-Dokumentation beschreiben Mods so.
- Ein Mod ist eine Funktion, die sich in ein Ereignis einklinkt. Jedes Mal, wenn Claude Code etwas tut, etwa ein Werkzeug aufruft, um Erlaubnis fragt oder einen Teil des Bildschirms zeichnet, sendet es ein Ereignis. Ein Mod kann vor dem Ereignis, danach oder an seiner Stelle laufen.
- Er kann ändern, was Claude tut. Anthropic nennt Beispiele: einen Prompt umschreiben, bevor er das Modell erreicht, einen Werkzeugaufruf blockieren, umschreiben oder wiederholen, eine Berechtigungsanfrage genehmigen oder ablehnen und Geheimnisse aus der Werkzeugausgabe entfernen, bevor Claude sie liest.
- Er kann auch ändern, was Sie sehen. Ein Mod kann Teile der Oberfläche bearbeiten oder ersetzen sowie Schaltflächen und Eingabefelder hinzufügen. Er kann das Terminal, die Desktop-App oder beides ansprechen.
- Mods werden in Plugins ausgeliefert. Sie installieren und teilen sie wie jedes Plugin, über einen Marketplace. Sie laufen in der Claude-Code-Kommandozeile und im Code-Tab der Desktop-App.
- Claude kann einen für Sie schreiben. Laut Anthropic können Sie Claude Code bitten, einen Mod zu erstellen. Es schreibt das TypeScript, installiert den Mod und lädt ihn in Ihrer Sitzung neu.
- Einige eingebaute Funktionen sind jetzt Mods. Die eingebaute Funktion
/diffist einer, sie lässt sich also abschalten oder ersetzen. Anthropic plant nach eigener Aussage, mit der Zeit weitere eingebaute Funktionen zu Mods zu machen.
Mehrere Mods können dasselbe Ereignis abfangen. Sie laufen in der Reihenfolge, in der sie geladen werden. Der zuerst geladene sieht das Ereignis als Erster.
Worauf kann ein Mod zugreifen?
Dieser Teil verdient langsames Lesen. Laut Anthropics Ankündigung laufen Mods mit demselben Zugriff auf Ihren Rechner wie Claude Code selbst und sind nicht in einer Sandbox isoliert. Die Dokumentation nennt genau, was ein geladener Mod kann.
| Ein geladener Mod kann | Was das praktisch heißt |
|---|---|
| Als Sie auf Ihrem Rechner handeln | Dateien lesen und schreiben, wo Ihr Konto es kann, Programme starten, Netzwerkanfragen senden |
| Ihre Geheimnisse lesen | Umgebungsvariablen und Einstellungsdateien, auch einen darin abgelegten API-Schlüssel |
| Ihre Sitzung sehen | Jeden Prompt, den Sie senden, und jeden Werkzeugaufruf von Claude |
| Ihre Sitzung ändern | Einen Prompt oder Werkzeugaufruf umschreiben oder einen Prompt absenden, als hätten Sie ihn getippt |
| Ohne Rückfrage handeln | Einen Werkzeugaufruf genehmigen, bevor Sie gefragt werden |
| Ihr Kontingent verbrauchen | Ein Modell über Ihren Tarif oder API-Schlüssel aufrufen |
Die Dokumentation nennt zwei weitere Details. Wenn Sie die Sandbox einschalten, isoliert sie die Befehle, die Claude ausführt, ein von einem Mod gestarteter Prozess läuft aber außerhalb. Und ein Mod kann einen großen Teil der Oberfläche umgestalten, aber nicht die Berechtigungsabfrage. Er kann nicht ändern, was diese Abfrage Ihnen anzeigt.
Anthropics Rat ist eindeutig: Installieren Sie Mods nur aus Quellen, denen Sie vertrauen, so wie jeden anderen Code auf Ihrem Rechner.
Welche Kontrollen bietet Anthropic?
Für Einzelpersonen beschreibt die Dokumentation einige Schritte.
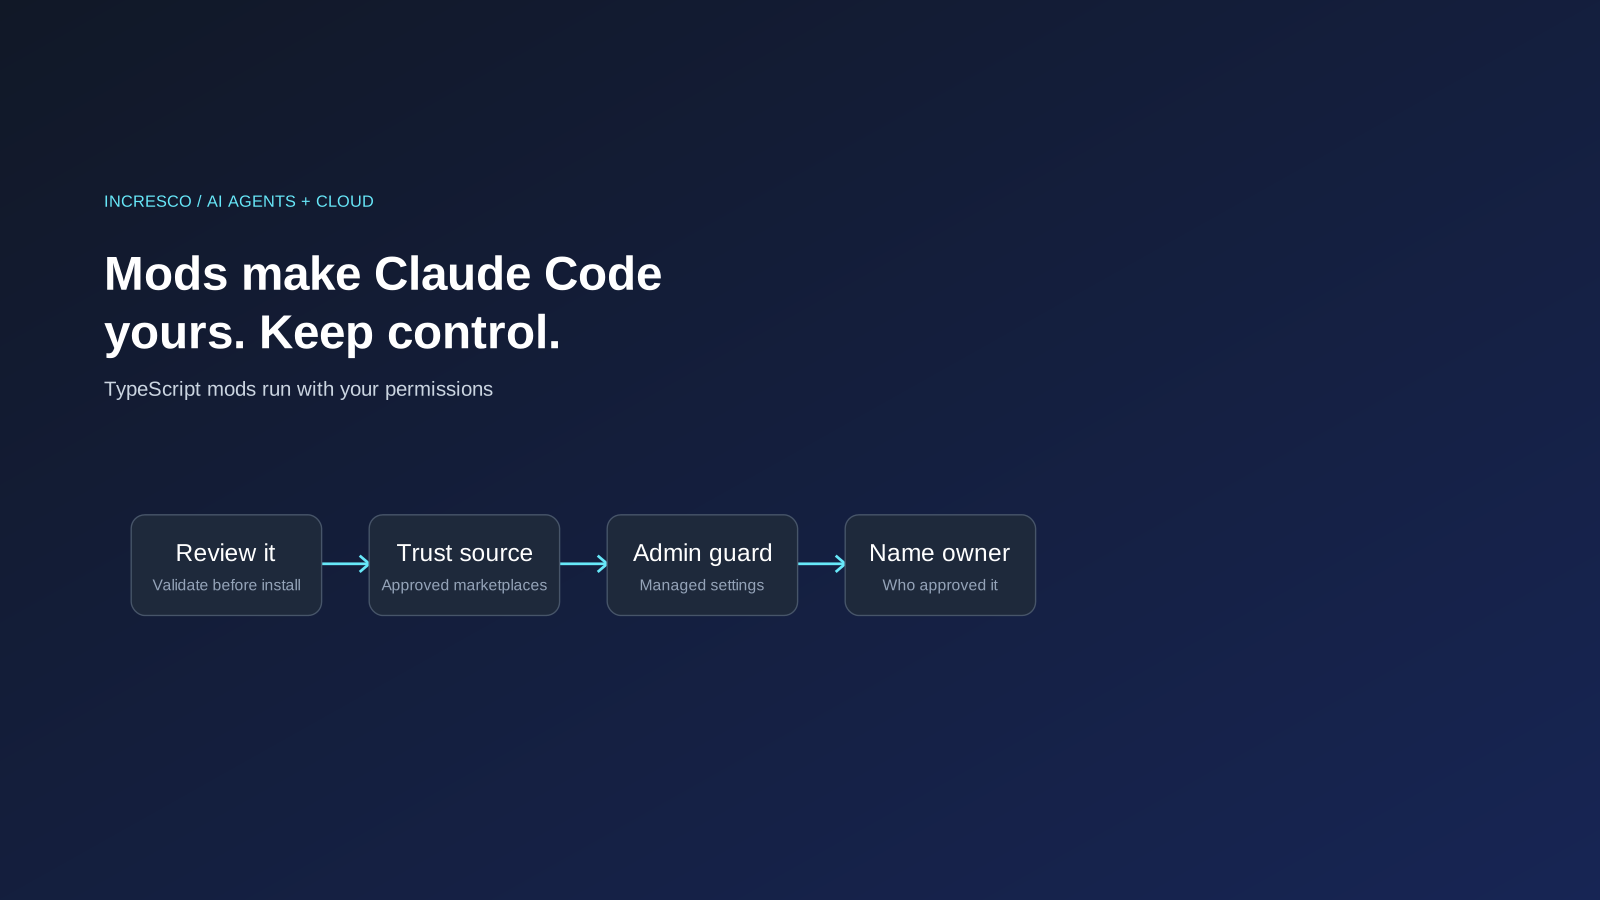
- Vor der Installation prüfen.
claude plugin validateauf dem Ordner eines Plugins listet die Ereignisse, die der Mod behandelt, und was er von Claude Code verlangt, ohne ihn auszuführen. - Sehen, was geladen ist.
/pluginin einer Sitzung zeigt, welche Mods aktiv sind. - Abschalten. Sie können einen Mod deaktivieren, eine Sitzung mit
--safe-modestarten, um alle für diese Sitzung abzuschalten, oderdisableAllHookssetzen, um installierte Mods in jeder Sitzung zu stoppen.
Für Organisationen beschreibt die Dokumentation verwaltete Einstellungen.
- Ein eingebauter Wächter. In Team- und Enterprise-Tarifen und auf jedem Rechner mit verwalteten Einstellungen wird ein eingebauter Mod namens
sec-defaultvor den Mods der Nutzer geladen. Laut Anthropic hindert er diese Mods an riskanten Aktionen, etwa dem Überschreiben Ihrer Deny-Regeln. Für Nutzer mit API-Schlüssel oder Cloud-Anbieter wird der Wächter geladen, wo verwaltete Einstellungen vorhanden sind. - Admins können weiter gehen. Die Option
allowManagedModsOnlystoppt Mods, die Nutzer mitbringen, während die eigenen Mods der Organisation weiter laufen. Admins können außerdem Plugin-Marketplaces erlauben oder sperren. - Mods können Richtlinien durchsetzen. Anthropic nennt Beispiele für Team-Mods: eine Statusanzeige für die Pipeline, eine Bestätigung vor jedem Befehl, der Produktionskonfiguration berührt, und ein Audit-Protokoll, das jeden Aufruf anderer Mods aufzeichnet.
Anthropic weist darauf hin, dass Mods standardmäßig eingeschaltet sind. Ein Team, das nichts tut, bekommt also den Standard-Wächter und die Standard-Freiheit.
Warum sollten Fachteams das interessieren?
Wenn Sie ein Softwareteam leiten oder eine Agentur oder Freelancer bezahlen, die mit Claude Code bauen, verschieben Mods die Frage von “Welches KI-Werkzeug nutzen wir?” zu “Welcher Code läuft darin?”.
- Mods sind Code mit Ihren Berechtigungen. Ein hilfreicher und ein nachlässiger Mod haben dieselbe Reichweite. Der Unterschied liegt darin, wer ihn geschrieben und wer ihn geprüft hat.
- Prüfen ist ein echter Schritt. Die Dokumentation zeigt, wie Sie vor dem Laden auflisten, was ein Mod tut. Ein Team, das das nie nutzt, vertraut Namen in einem Marketplace.
- Richtlinien können im Code leben. Dieselbe Funktion, die Risiko hinzufügt, erlaubt es Unternehmen auch, eigene Kontrollen zu bauen: eine Bestätigung vor Änderungen an der Produktion, ein Prüfprotokoll, eine Regel, dass Geheimnisse nie das Modell erreichen.
Das ist kein Grund, Mods zu meiden. Es ist ein Grund zu entscheiden, wer sie installieren darf.
Eine kurze Checkliste, bevor Sie Mods erlauben
- Legen Sie fest, wer Mods installieren darf. Entwickler auf einem privaten Rechner und Entwickler auf einem Laptop mit Kundencode sind verschiedene Fälle.
- Prüfen Sie Ihre verwalteten Einstellungen. Wenn Sie Team- oder Enterprise-Tarife nutzen oder Einstellungen auf Firmenrechnern verwalten, klären Sie, was Ihr Setup standardmäßig tut.
- Erlauben Sie nur freigegebene Quellen. Beschränken Sie Plugin-Marketplaces auf solche, die Ihr Team geprüft hat.
- Prüfen Sie vor der Installation. Führen Sie den Validate-Befehl aus und lesen Sie die aufgelisteten Ereignisse und Aufrufe.
- Führen Sie ein Prüfprotokoll. Entscheiden Sie, wie Sie erfahren, welche Mods an einem Tag liefen.
- Benennen Sie einen Verantwortlichen. Eine Person sollte beantworten können: “Welche Mods sind hier erlaubt, und wer hat sie freigegeben?”
Die Regel zum Übernehmen
Behandeln Sie einen Mod wie jeden Code, der mit den Berechtigungen Ihrer Entwickler läuft: Es wird nichts installiert, bevor ein benannter Verantwortlicher geprüft hat, was er tut, aus einer von Ihnen freigegebenen Quelle.
Wie Incresco hilft
Incresco ist Claude-Partner. Wir entwickeln Web- und Mobile-Anwendungen, Cloud-Systeme, Salesforce-Lösungen, WhatsApp-Erlebnisse und KI-Agenten. Für Teams, die KI-Coding-Werkzeuge einführen, helfen wir, die Regeln drumherum festzulegen: wer was installieren darf, was geprüft wird und wie es protokolliert wird. Siehe unsere Leistungen KI-Transformation, Cloud und Systemintegrationen.
Sie überlegen, Ihr Team KI-Coding-Werkzeuge anpassen zu lassen? Sprechen Sie Incresco an und bitten Sie um eine Prüfung der Kontrolle über KI-Werkzeuge. Wir gehen durch, wie Ihre Entwickler diese Werkzeuge heute nutzen, was Ihren Code und Ihre Geheimnisse erreichen könnte, und sagen Ihnen, welche Regeln zuerst gelten sollten.
Ähnliche Artikel
Business
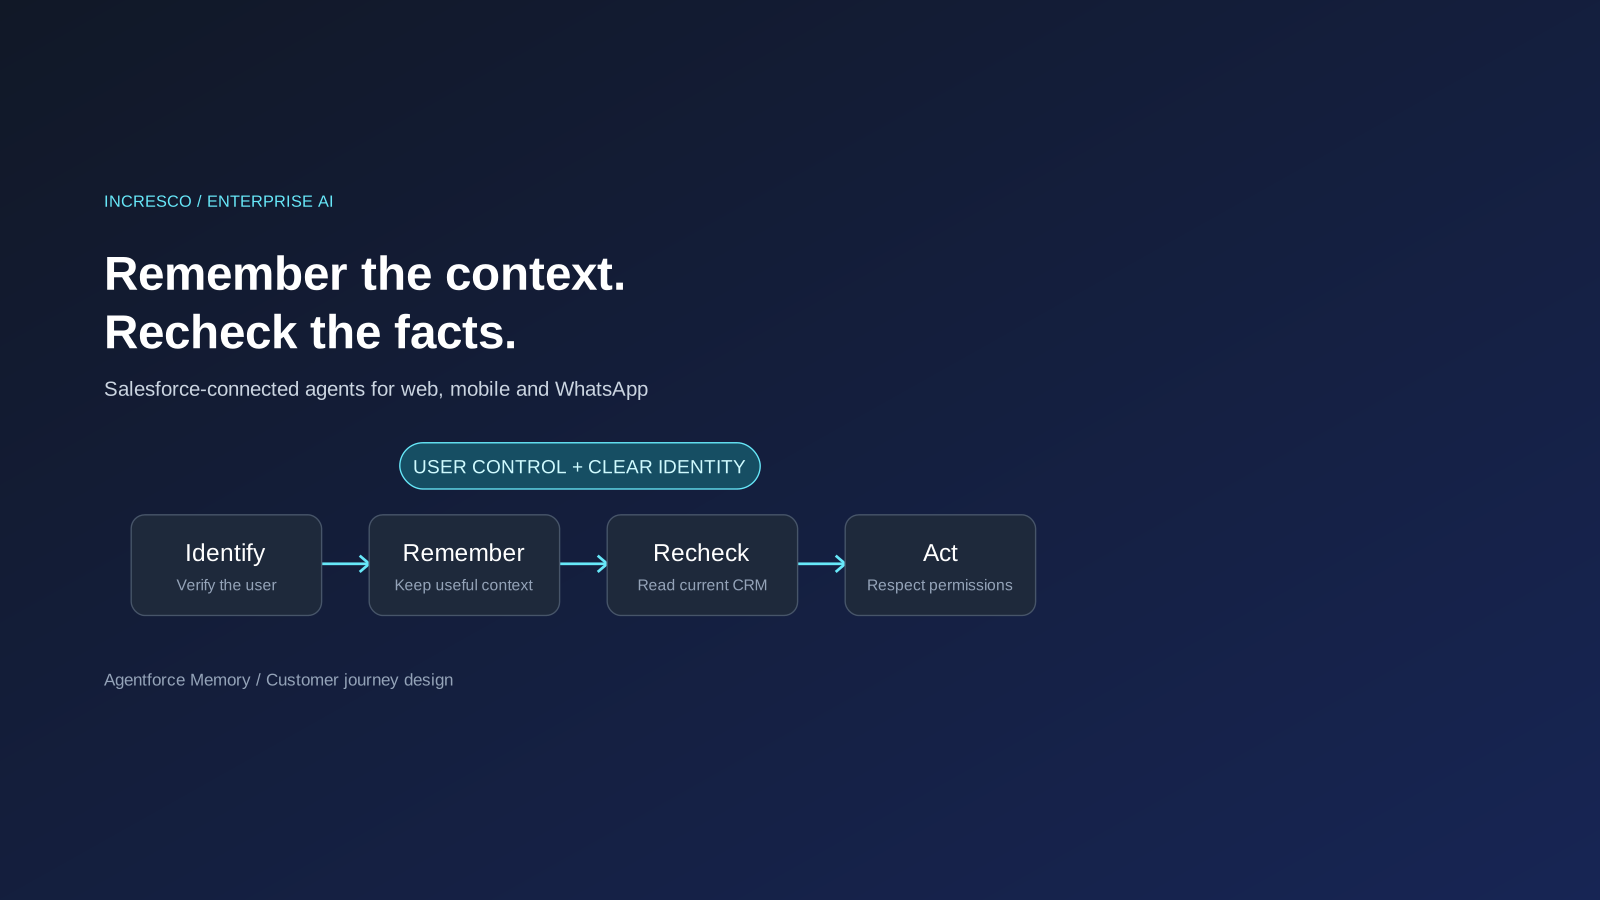
Agentforce Memory: Was Salesforce- und WhatsApp-KI-Agenten behalten sollten
Salesforce erklärt die Entwicklung von Agentforce Memory. Was sollten KI-Agenten in Web, App und WhatsApp behalten, neu prüfen oder vergessen?
Insight lesen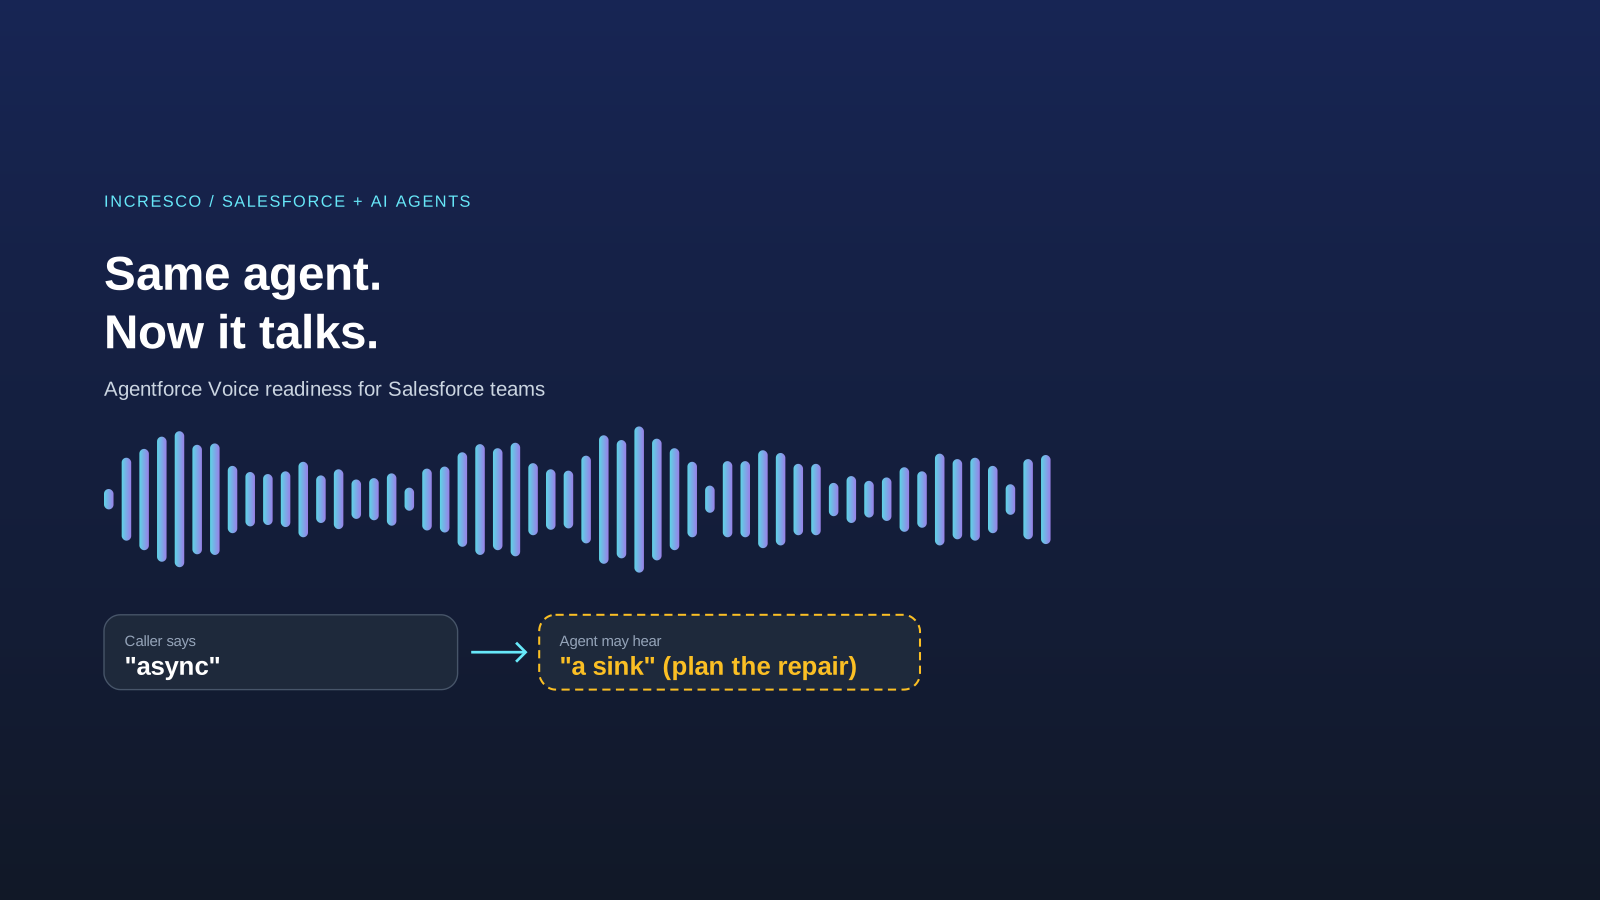
Engineering
Agentforce Voice für Agent Script: Was Sie prüfen sollten, bevor Ihr Salesforce-Agent spricht
Salesforce sagt, Sprache lasse sich ohne Neuentwicklung zu einem Agent-Script-Agenten hinzufügen. Was Ihre Org braucht und wie Sie Anweisungen für das Ohr schreiben.
Insight lesen