Blog-Artikel
Next.js-Sicherheitsupdate: Patch-Plan für zwei kritische Lücken
Das Next.js-Team hat ein außerplanmäßiges Sicherheitsupdate mit zwei kritischen und einer hohen Schwachstelle veröffentlicht. Was die Meldung sagt, wer betroffen ist und welche Regel für Framework-Patches gelten sollte.

Wenn Ihre Website oder Web-App auf Next.js läuft, sollten Sie sich heute ein Update ansehen. Am 14. Oktober 2026 hat das Next.js-Team ein Sicherheitsupdate veröffentlicht, das drei Schwachstellen behebt, zwei davon als kritisch eingestuft. Dieser Beitrag erklärt, was das Team sagt, wer betroffen ist und welche Regel unserer Meinung nach jedes Unternehmen für Framework-Patches festlegen sollte.
Was hat das Next.js-Team veröffentlicht?
Laut der Next.js-Meldung folgt das Update auf eine frühere Ankündigung eines außerplanmäßigen Sicherheitsreleases. Es enthält zwei Korrekturen, die wegen Verzögerungen bei vorgelagerten Abhängigkeiten aus dem Sicherheitsrelease vom September zurückgestellt wurden.
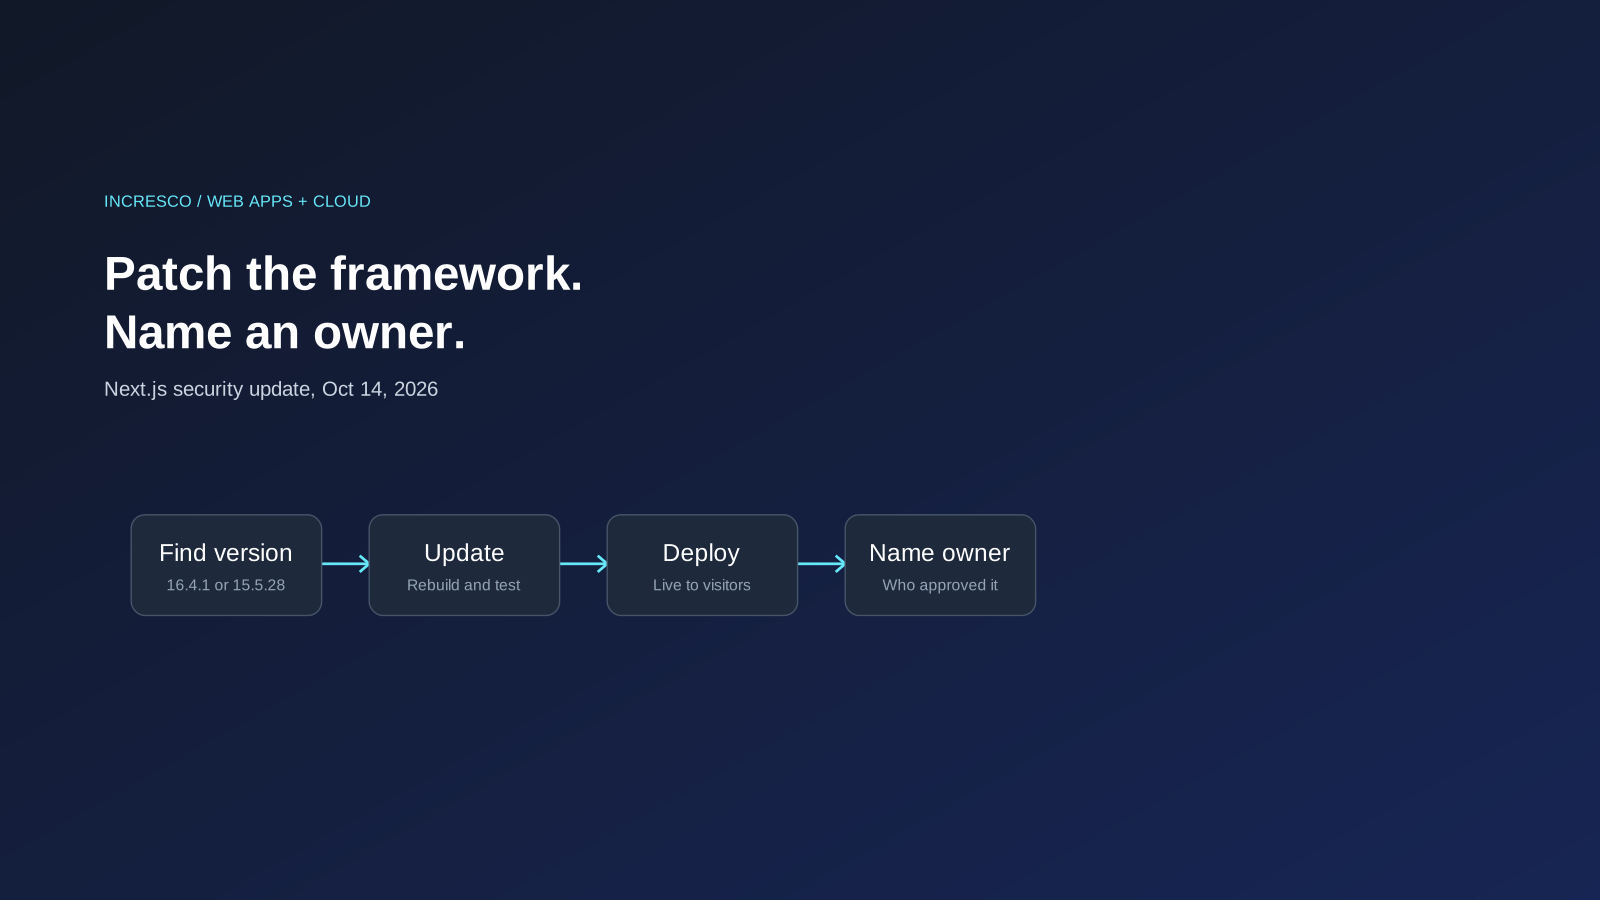
- Gepatchte Versionen. Die Korrekturen stecken in v16.4.1 (Active LTS) und v15.5.28 (Maintenance LTS). Das Team bittet darum, die Next.js-Abhängigkeiten zu patchen.
- Die Befehle.
npm install next@15.5.28für die Linie 15.5 undnpm install next@16.4.1für die Linie 16.4.
Um welche drei Probleme geht es?
| Problem | Schweregrad | Wer ist laut Meldung betroffen |
|---|---|---|
Remote Code Execution in use cache-Funktionen | Kritisch | Anwendungen mit App Router und Cache Components, bei denen eine use cache-Funktion mehrere Typed Arrays zurückgibt. Laut Team gibt es keinen bekannten Workaround. Es rät, sofort zu aktualisieren, auch wenn Ihre Anwendung keine ähnlichen Funktionen hat. |
| Remote Code Execution in der Image-Optimization-API mit SVG-Dateien | Kritisch | Anwendungen, in denen Next.js auf glibc-basiertem Linux läuft. Ursache ist eine speicherbezogene Schwachstelle in einer vorgelagerten Bibliothek. Als Workaround sollte die von Next.js genutzte Version von sharp 0.35.5 oder neuer sein. Mit dem Next.js-Update liefern Paketmanager eine korrigierte Version mit. |
| Denial of Service über Server Actions | Hoch | Anwendungen mit App Router und mindestens einer Server Action. Manipulierte Anfragen können übermäßige CPU-Last erzeugen, die weitere Anfragen im selben Prozess blockiert. Anwendungen mit Pages Router oder ohne Server Actions sind nicht betroffen. |
Die Meldung beschreibt die ersten beiden als unauthentifiziert, ein Angreifer muss sich also nicht anmelden.
Warum sollten Fachteams das beachten?
Die meisten Unternehmen verfolgen keine Framework-Versionen. Die Website wurde gebaut, sie funktioniert, und seitdem hat niemand die Abhängigkeiten angesehen. Genau diese Situation macht eine solche Meldung sichtbar.
- Sie wissen vielleicht nicht, welche Version läuft. Die Antwort steht in einer Datei im Code-Repository, möglicherweise bei einer Agentur oder einem ehemaligen Auftragnehmer.
- Kritisch heißt, der Hersteller will es sofort behoben sehen. Beim Cache-Problem rät das Team zum Update, auch wenn Ihre Anwendung keine ähnlichen Funktionen hat.
- Ein Patch ist nicht fertig, wenn das Paket getauscht ist. Die Website muss neu gebaut, getestet und ausgeliefert werden, bevor die Korrektur Ihre Besucher erreicht.
- Die Betroffenheit hängt vom Aufbau Ihrer Anwendung ab. Die Meldung knüpft jedes Problem an eine bestimmte Konfiguration, wie die Tabelle zeigt. Prüfen Sie Ihre eigene Konfiguration, statt sich sicher oder betroffen zu glauben.
Eine kurze Checkliste für dieses Update
- Version ermitteln. Prüfen Sie den Eintrag
nextin derpackage.jsonund der Lock-Datei Ihres Projekts. - Linie prüfen. Gepatchte Versionen gibt es für die Linien 16.4 und 15.5. Wenn Sie eine andere Linie nutzen, lesen Sie die vollständige Meldung, bevor Sie entscheiden.
- Aktualisieren und neu bauen. Installieren Sie die gepatchte Version, führen Sie Ihre Tests aus und bauen Sie das Projekt.
- Ausliefern und bestätigen. Die Korrektur zählt erst, wenn der neue Build live ist.
- Wissen, was
sharpabdeckt. Wenn ein sofortiges Update nicht möglich ist, lautet der Workaround der Meldung:sharpin Version 0.35.5 oder neuer. Er entschärft nur das Problem der Bildoptimierung. Für das Cache-Problem gibt es keinen bekannten Workaround, hier hilft nur das Update. - Originalmeldungen lesen. Der Next.js-Beitrag verlinkt jede GitHub-Meldung mit allen Details.
Regel zum Mitnehmen
Jedes Framework, von dem Ihr Unternehmen abhängt, braucht einen benannten Verantwortlichen und ein festes Zeitfenster für Sicherheitspatches, damit eine kritische Meldung in Tagen erledigt wird und nicht erst Monate später auffällt.
Wie Incresco hilft
Incresco ist Claude-Partner. Wir entwickeln Web- und Mobile-Anwendungen, Cloud-Systeme, Salesforce-Lösungen, WhatsApp-Erlebnisse und KI-Agenten. Für Teams mit Webanwendungen helfen wir, die Abläufe drumherum aufzusetzen: wer Versionen verfolgt, wie Patches getestet werden und wie Korrekturen in die Produktion kommen. Siehe unsere Leistungen KI-Transformation, individuelle Plattformentwicklung und Cloud.
Sie wissen nicht genau, welche Version Ihre Website nutzt oder wer sie betreut? Sprechen Sie Incresco an und bitten Sie um eine Prüfung der Web-Plattform auf Patches. Wir prüfen, was Ihre Anwendungen heute nutzen, sagen Ihnen, was zuerst aktualisiert werden muss, und helfen Ihnen, den Patch-Prozess so aufzusetzen, dass die nächste Meldung Routine ist.
Ähnliche Artikel
Business
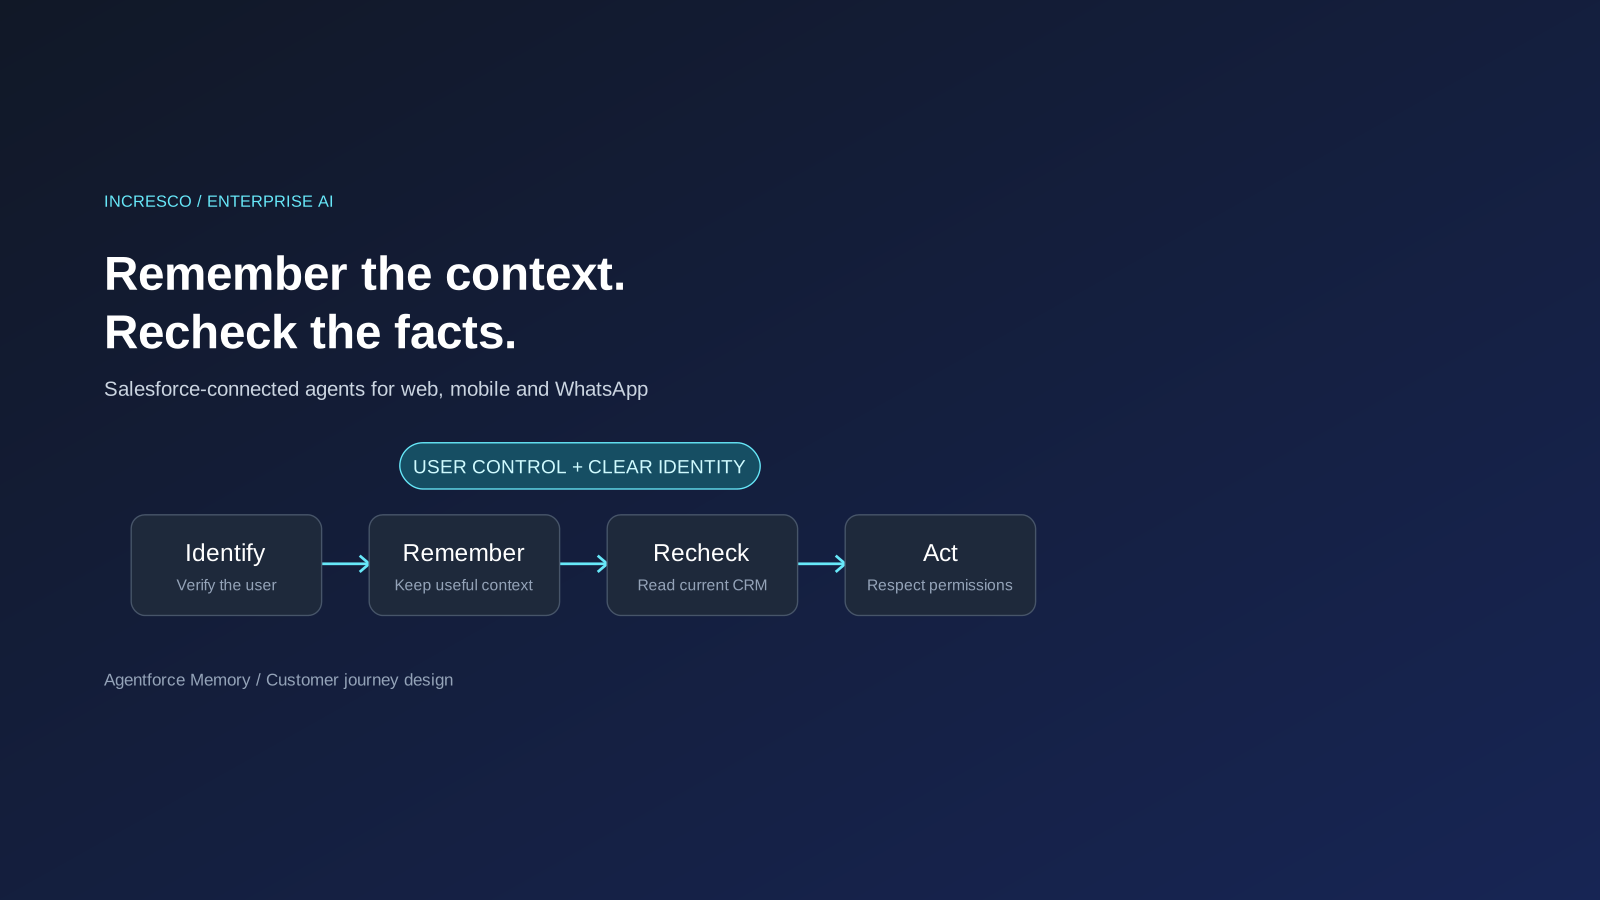
Agentforce Memory: Was Salesforce- und WhatsApp-KI-Agenten behalten sollten
Salesforce erklärt die Entwicklung von Agentforce Memory. Was sollten KI-Agenten in Web, App und WhatsApp behalten, neu prüfen oder vergessen?
Insight lesen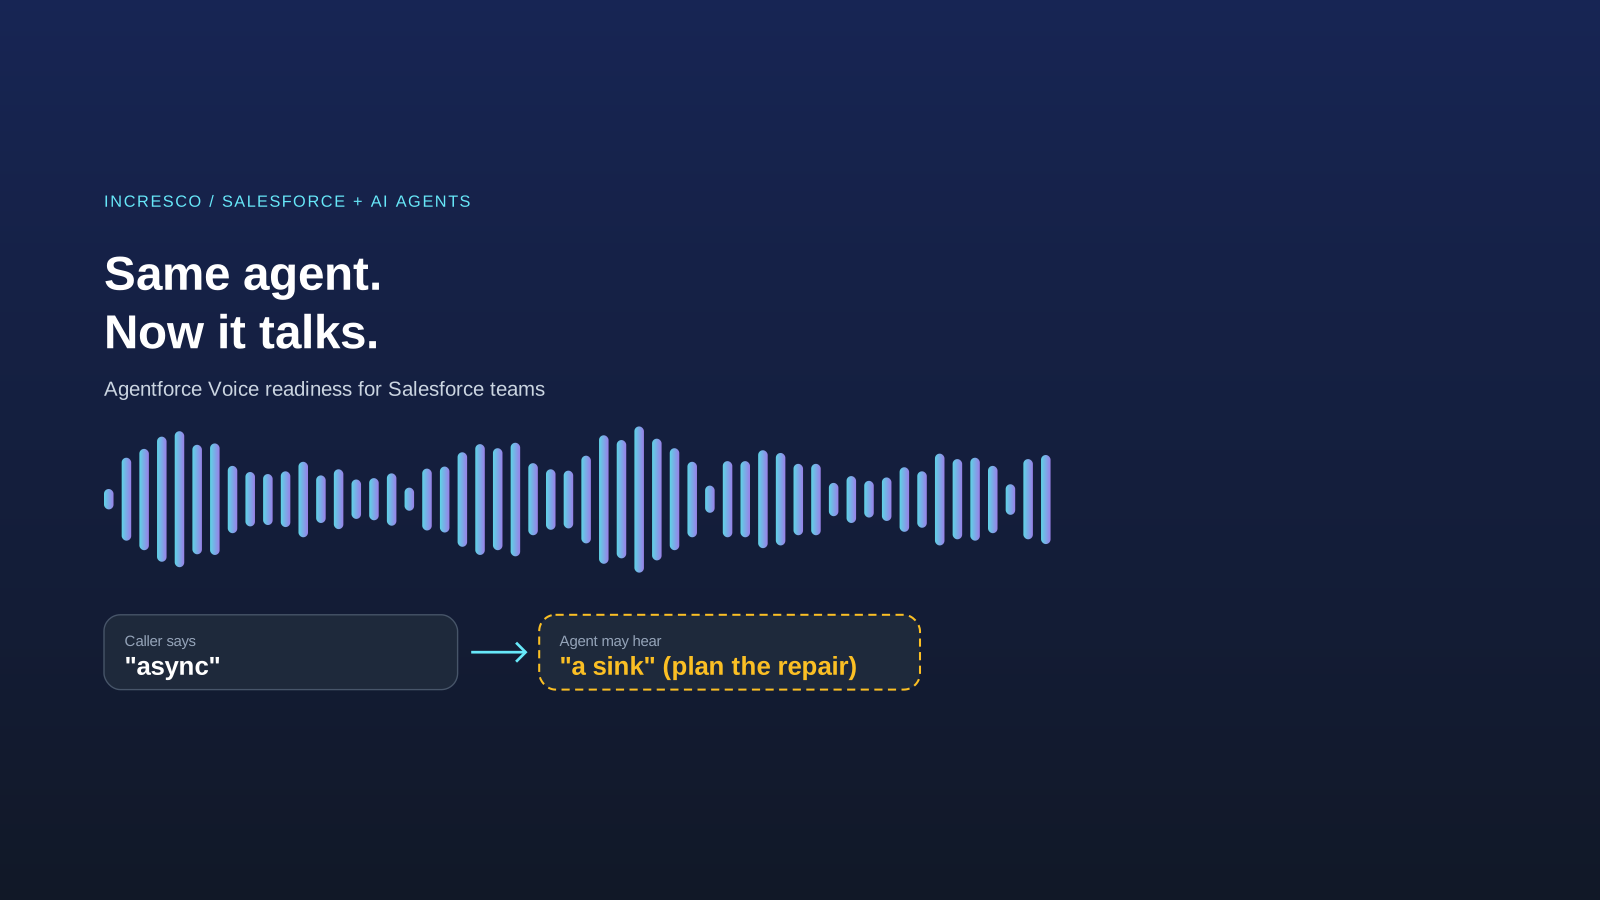
Engineering
Agentforce Voice für Agent Script: Was Sie prüfen sollten, bevor Ihr Salesforce-Agent spricht
Salesforce sagt, Sprache lasse sich ohne Neuentwicklung zu einem Agent-Script-Agenten hinzufügen. Was Ihre Org braucht und wie Sie Anweisungen für das Ohr schreiben.
Insight lesen