Blog-Artikel
KI-Agenten brauchen Aktionsregeln, nicht nur Mauern: Was AWS Strands Box zeigt
AWS hat Strands Box in der Developer Preview veröffentlicht: eine Sandbox, die begrenzt, worauf ein KI-Agent zugreifen kann und was er damit tun darf. Was AWS veröffentlicht hat und welche Regel Sie übernehmen sollten.

Die meisten Teams, die einen KI-Agenten betreiben, stellen zuerst eine Frage: Worauf kann er zugreifen? Auf welche Dateien, Systeme und Konten. Das ist eine gute Frage. Sie deckt nur die Hälfte des Problems ab.
Die andere Hälfte ist, was der Agent mit jedem dieser Zugriffe tun darf. Ein Agent, der Ihre Kundendaten lesen und eine externe API aufrufen kann, hat noch keine Regel verletzt. Das Risiko liegt in der Reihenfolge und der Menge dessen, was er danach tut.
Was hat AWS veröffentlicht?
Am 7. Oktober 2026 hat der AWS Open Source Blog Strands Box in der Developer Preview angekündigt. Die folgenden Angaben stammen von AWS.
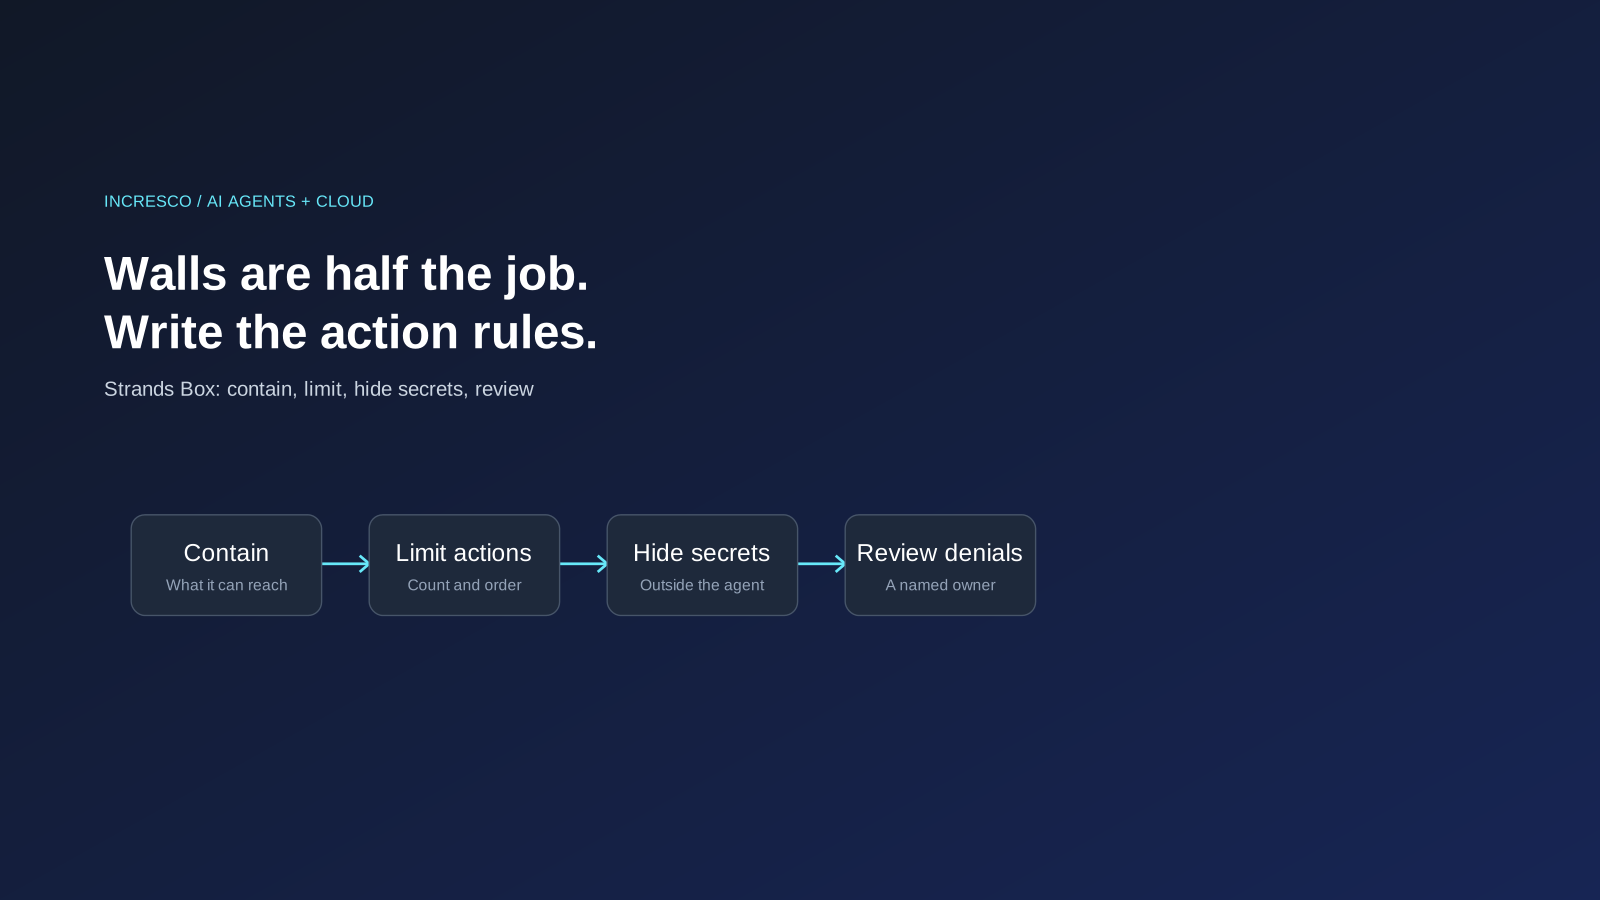
- Zwei Schichten. AWS beschreibt Containment und Policy. Das Containment nutzt Isolation auf Betriebssystemebene, etwa macOS Seatbelt, um festzulegen, worauf der Agent auf dem Host und im Netzwerk zugreifen kann. Die Policy regelt dann, welche Aktionen der Agent innerhalb dieser Grenze ausführen darf.
- Open Source. Strands Box steht unter der Apache-2.0-Lizenz. Es baut auf Dogwood auf, einer quelloffenen Policy-Sprache, und auf der Dogwood Local Engine, die eine Policy gegen die angefragte Aktion des Agenten und seinen aufgezeichneten Verlauf auswertet.
- Policy an mehreren Stellen. AWS nennt den Netzwerk-Ausgang, einen Python-Interpreter, einen Shell-Interpreter und einen Broker für Model-Context-Protocol-Server (MCP) als Durchsetzungspunkte. Alle melden Aktionen auf dieselbe Weise, sodass eine Regel ein Lesen einer Datei mit einer späteren Netzwerkanfrage verknüpfen kann.
- Regeln mit Gedächtnis. Im Beispiel von AWS darf ein Incident-Agent in einem Slack-Kanal posten, aber höchstens dreimal in 10 Minuten. Der Agent untersucht weiter, während die Box das Limit durchsetzt.
- Geheimnisse bleiben draußen. Für konfigurierte API-Routen erhält der Agent ein Platzhalter-Token. Das Gateway ersetzt es beim Senden durch das echte Geheimnis, sodass dieses nie in die Umgebung des Agenten gelangt.
- Stand. AWS beginnt nach eigenen Angaben mit macOS. Unterstützung für weitere Betriebssysteme und das Paketieren von Agenten mit Box für Plattformen wie Amazon Bedrock AgentCore, ECS oder Kubernetes werden als künftige Ziele genannt.
Warum sollten Fachbereiche das interessieren?
Möglicherweise setzen Sie Strands Box nie ein. Entscheidend ist der Gedanke dahinter, den AWS klar benennt: Isolation allein setzt keine kontextabhängigen Regeln durch. Sobald ein Agent ein Werkzeug erreichen kann, muss man noch festlegen, was er damit tun darf.
Das gilt für jeden Agenten, den Sie vor echte Systeme setzen. Ein WhatsApp-Agent, der Nachrichten senden kann, ein Salesforce-Agent, der Datensätze ändern kann, ein Support-Agent, der Erstattungen auslösen kann. Alle haben Zugriff. Wichtig ist das Limit je Aktion: wie viele, wie schnell, in welcher Reihenfolge und was nach dem Kontakt mit sensiblen Daten gilt.
AWS merkt außerdem an, dass eingebaute Freigabeabfragen im Prozess des Agenten laufen, den Werkzeugaufruf statt seiner Wirkung beurteilen und dass sich Regelformate je Werkzeug unterscheiden. Eine Regel, die außerhalb des Agenten durchgesetzt wird, lässt sich leichter prüfen und einheitlich halten.
Was Sie bei Ihren eigenen Agenten prüfen sollten
Diese Schritte sind unsere Empfehlungen, abgeleitet aus den von AWS beschriebenen Ideen. Sie hängen von keinem bestimmten Produkt ab.
1. Listen Sie auf, was jeder Agent tun kann, nicht nur, worauf er zugreift
Notieren Sie für jeden Agenten jede mögliche Aktion: senden, ändern, löschen, bezahlen, posten. Markieren Sie die, die ein Mensch freigeben sollte.
2. Setzen Sie ein Limit für jede Aktion, die sich wiederholt
Nachrichten pro Stunde, geänderte Datensätze pro Lauf, Erstattungen pro Tag. Ein Limit macht aus einer Endlosschleife ein kurzes, sichtbares Ereignis.
3. Schreiben Sie Regeln, die vom Verlauf abhängen
Legen Sie fest, was ein Agent nach einem bestimmten Schritt nicht mehr tun darf. Zum Beispiel keine ausgehende Nachricht mehr, nachdem er einen geschützten Datensatz gelesen hat. Nicht jedes Werkzeug kann das ausdrücken, prüfen Sie also, welche Ihrer Werkzeuge es können.
4. Halten Sie Geheimnisse vom Agenten fern
Geben Sie dem Agenten eine Möglichkeit zu handeln, ohne dass er die echten Zugangsdaten hält, damit eine schädliche Anweisung sie nicht preisgeben kann.
5. Machen Sie Ablehnungen lesbar
Wenn eine Regel eine Aktion blockiert, sollten Agent und Team sehen, welche Regel gegriffen hat und warum. AWS nennt, dass seine Ablehnungen die Regel benennen und eine Beschreibung tragen, damit der Agent sich anpassen kann, statt es erneut zu versuchen.
Die Regel zum Übernehmen
Jeder KI-Agent erhält eine schriftliche Aktionsregel, bevor er Zugriff erhält: was er tun darf, wie oft und in welcher Reihenfolge, außerhalb des Agenten durchgesetzt und mit einer benannten Person, die die Ablehnungen prüft.
Wie Incresco unterstützt
Incresco entwickelt Web- und Mobile-Anwendungen, Cloud-Systeme, Salesforce-Lösungen, WhatsApp-Erlebnisse und KI-Agenten. Bei Agenten würden wir jede Aktion erfassen, Limits und Freigabepunkte festlegen und die Durchsetzung außerhalb des Agenten einrichten. Mehr dazu unter KI-Transformation, Cloud und Systemintegration.
Sie wissen nicht genau, was Ihre KI-Agenten heute tun dürfen? Kontaktieren Sie Incresco und bitten Sie um eine Prüfung der Aktionsregeln Ihrer KI-Agenten. Wir erfassen die Aktionen jedes Agenten, markieren die ohne Limit und sagen Ihnen, was zuerst zu beheben ist.
Quellen und Umfang
- AWS Open Source Blog, Introducing Strands Box: AI agent sandboxes powered by Dogwood, 7. Oktober 2026: Developer Preview, Apache-2.0-Lizenz, Schichten Containment und Policy, Durchsetzungspunkte, Slack-Beispiel mit Limit, Umgang mit Zugangsdaten, Start mit macOS und geplante Arbeiten.
Quelle geprüft am 10. Oktober 2026. Wir haben Strands Box nicht getestet. Aussagen dazu sind AWS zugeordnet. Es handelt sich um eine Developer Preview, Verfügbarkeit und Funktionen können sich ändern.
Ähnliche Artikel
Business
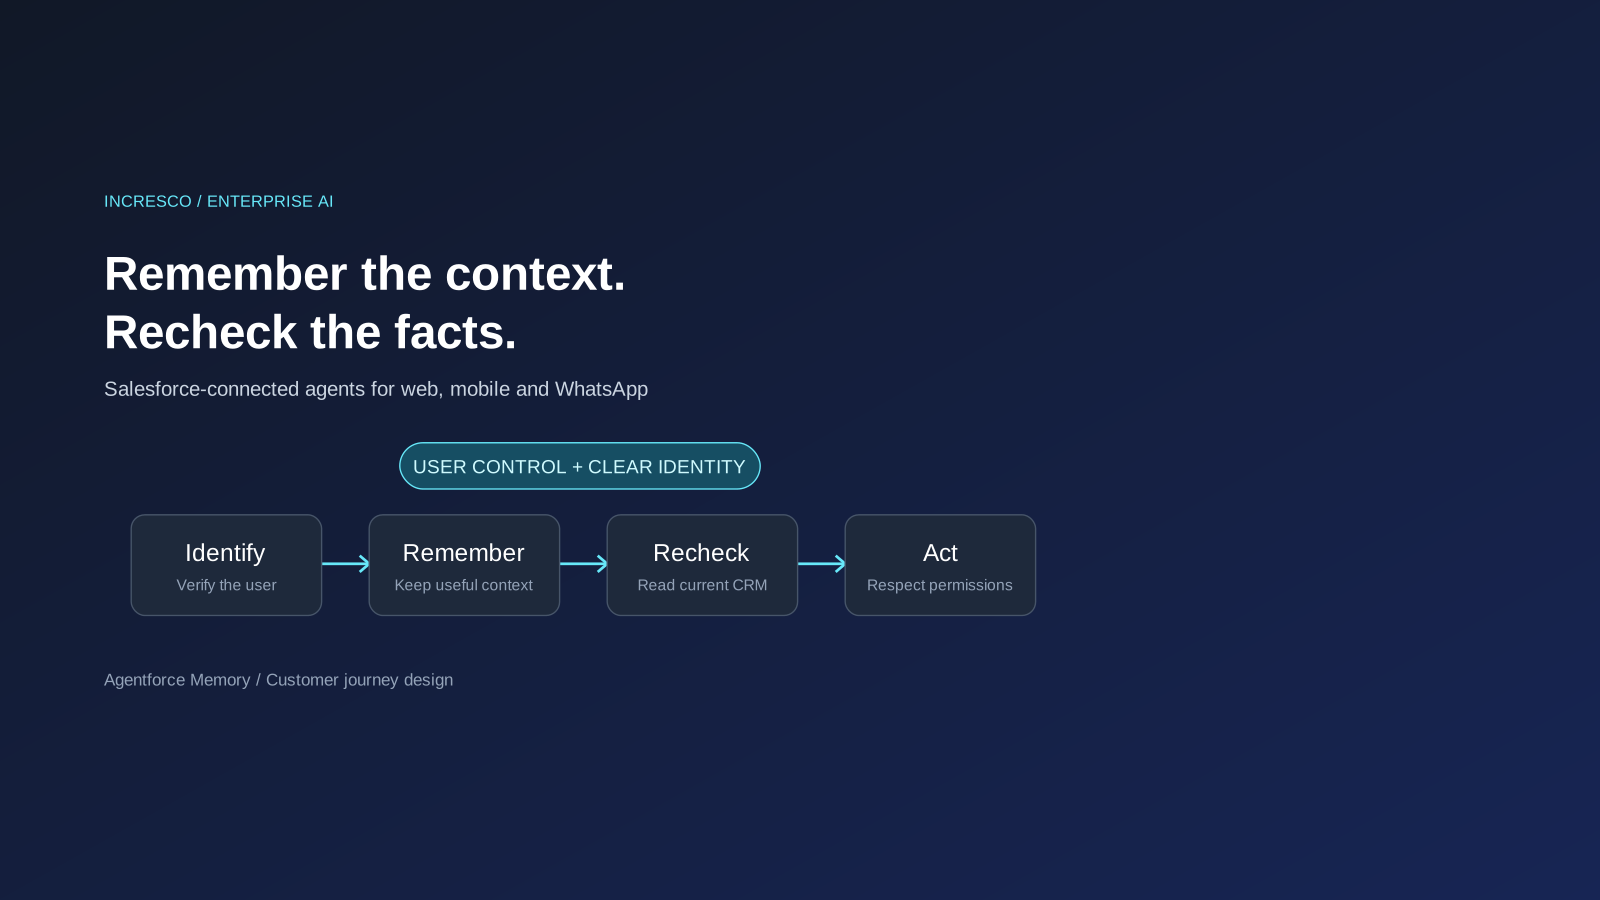
Agentforce Memory: Was Salesforce- und WhatsApp-KI-Agenten behalten sollten
Salesforce erklärt die Entwicklung von Agentforce Memory. Was sollten KI-Agenten in Web, App und WhatsApp behalten, neu prüfen oder vergessen?
Insight lesen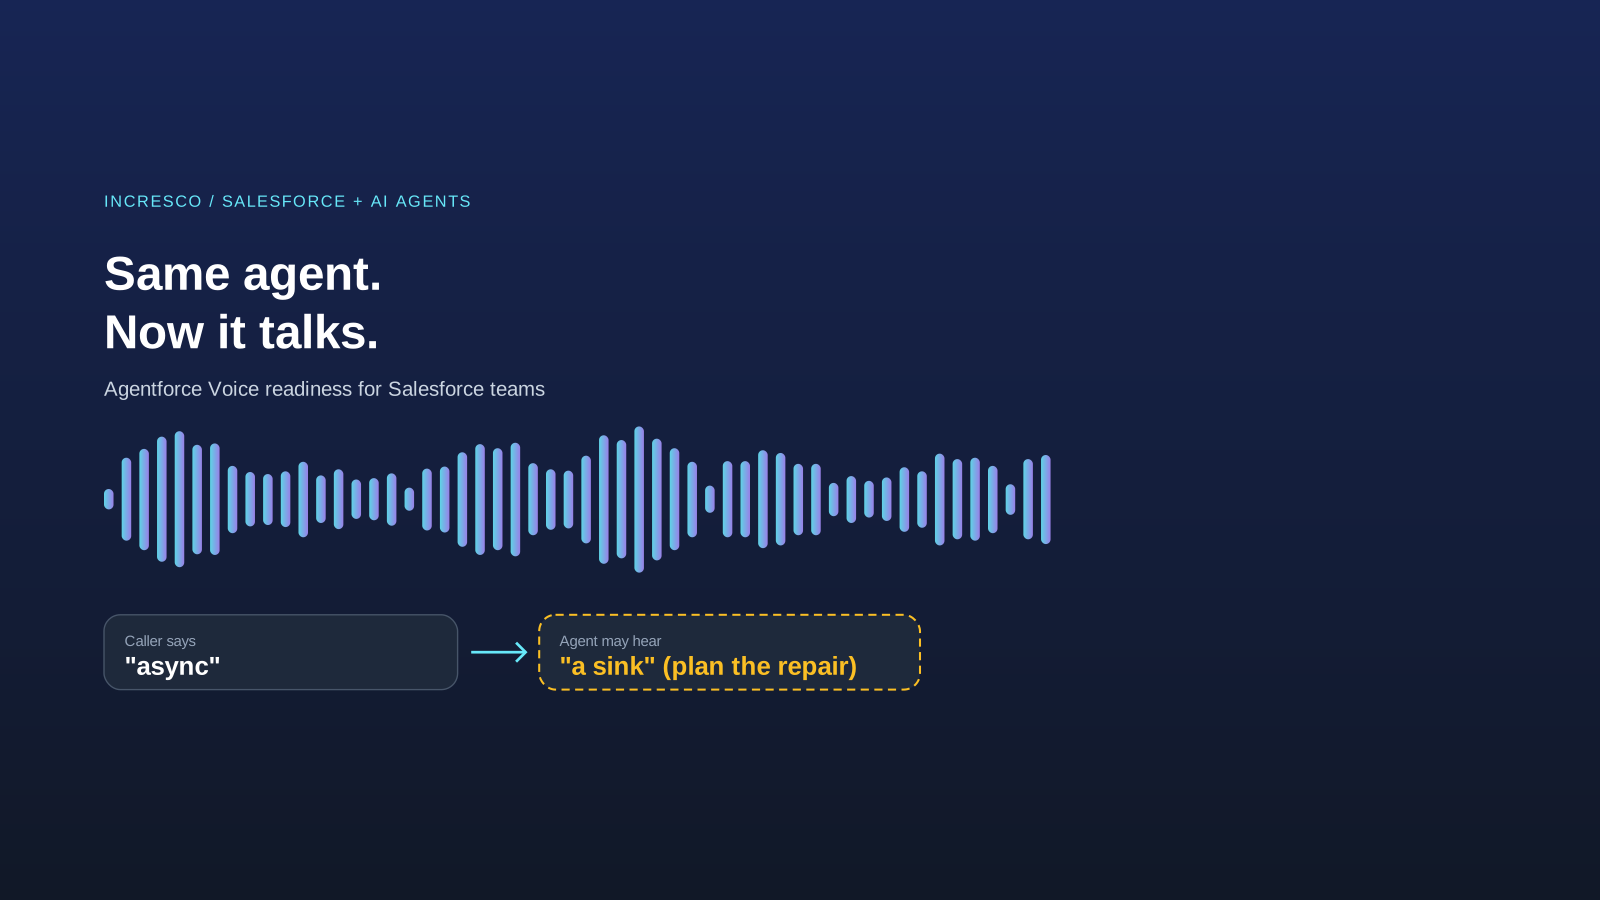
Engineering
Agentforce Voice für Agent Script: Was Sie prüfen sollten, bevor Ihr Salesforce-Agent spricht
Salesforce sagt, Sprache lasse sich ohne Neuentwicklung zu einem Agent-Script-Agenten hinzufügen. Was Ihre Org braucht und wie Sie Anweisungen für das Ohr schreiben.
Insight lesen